Virtualización e instalación
VirtualBox, creación de la VM y Debian GNU/Linux 13 instalado paso a paso. El sistema arranca y se verifica.
Base del entorno
Ver la instalaciónSistemas Operativos · Universidad Surcolombiana · 2026-2
Operable. Seguro. Documentado.
Tres entregas contadas desde la terminal.
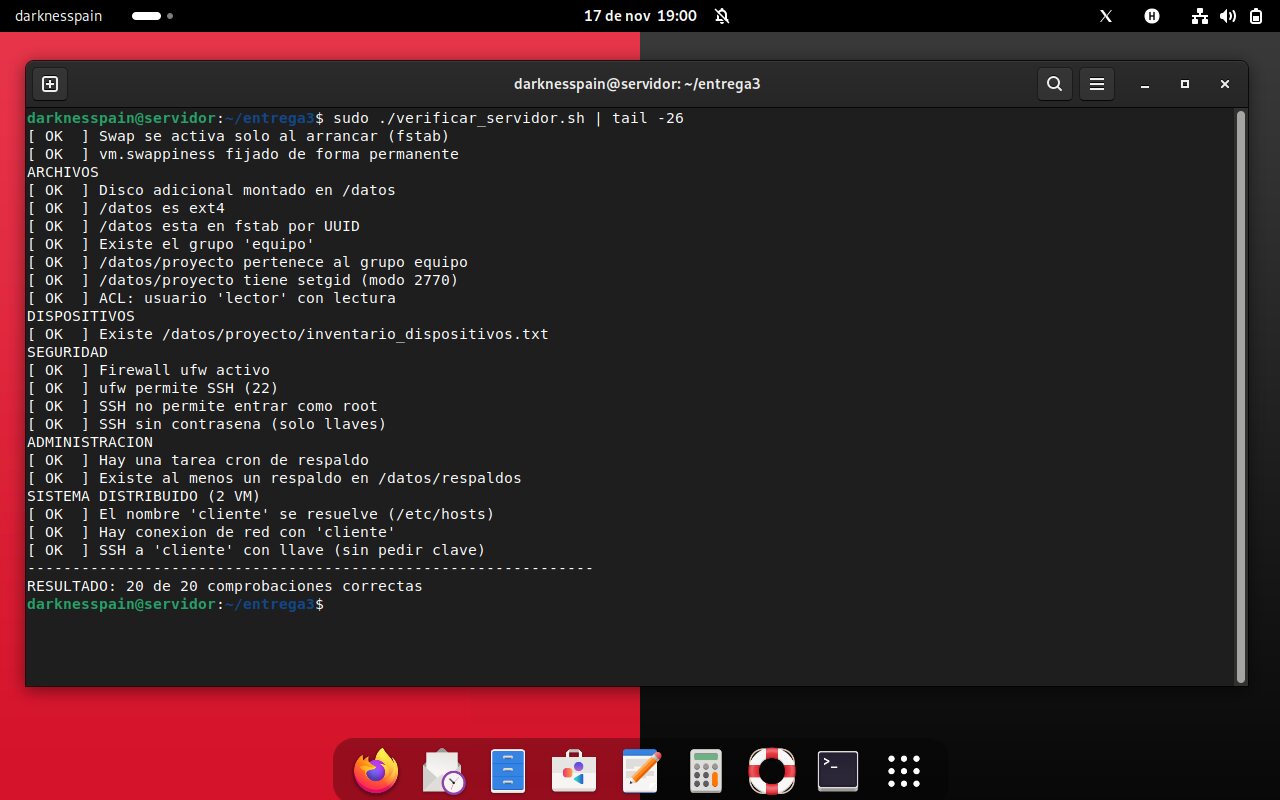
$ sudo ./verificar_servidor.sh
[ OK  ] Swap activo (archivo /swapfile)
[ OK  ] /datos es ext4
[ OK  ] /datos esta en fstab por UUID
[ OK  ] ACL: usuario 'lector' con lectura
[ OK  ] Firewall ufw activo
[ OK  ] SSH sin contrasena (solo llaves)
[ OK  ] Hay conexion de red con 'cliente'
[ OK  ] SSH a 'cliente' con llave
-------------------------------------------------
RESULTADO: 20 de 20 comprobaciones correctas
█El proyecto integrador
La Entrega 3 no empieza de cero: es la maduración del Debian que se instaló en la primera entrega y se exploró en la segunda. Aquí se convierte en un servidor que se administra a distancia, se protege, se respalda y se diagnostica.
VirtualBox, creación de la VM y Debian GNU/Linux 13 instalado paso a paso. El sistema arranca y se verifica.
Base del entorno
Ver la instalaciónIdentificación del hardware y del kernel con uname, lscpu, free, lsblk, lspci; lectura de procesos y del estado del sistema.
Herramientas de diagnóstico
Ver la identificaciónDos máquinas en red, swap y algoritmos de reemplazo, disco de datos con inodos y ACL, firewall, SSH con llaves, respaldos y cuatro incidentes resueltos.
Lo que se sustenta aquí
Empezar la Parte 0Entrega 1 — Instalación y configuración del entorno
VirtualBox instalado sobre Windows 11 y Debian GNU/Linux 13 instalado desde cero. Aquí nacen la VM, el disco de 20 GB, el usuario y el escritorio GNOME que tres entregas después se convertirían en el servidor.
El hipervisor y la VM
VirtualBox es un hipervisor de tipo 2: se instala como una aplicación sobre Windows 11 y desde ahí reparte CPU, memoria y disco a la máquina virtual. La VM se creó con nombre SO-Debian13-JuanSebastianTafurthCortes, tipo Linux, distribución Debian y versión Debian 13 Trixie (64-bit).
La ISO amd64 se descargó del sitio oficial y se montó en la unidad óptica virtual. La instalación se hizo en modo gráfico, en español, con país Colombia y teclado latinoamericano.
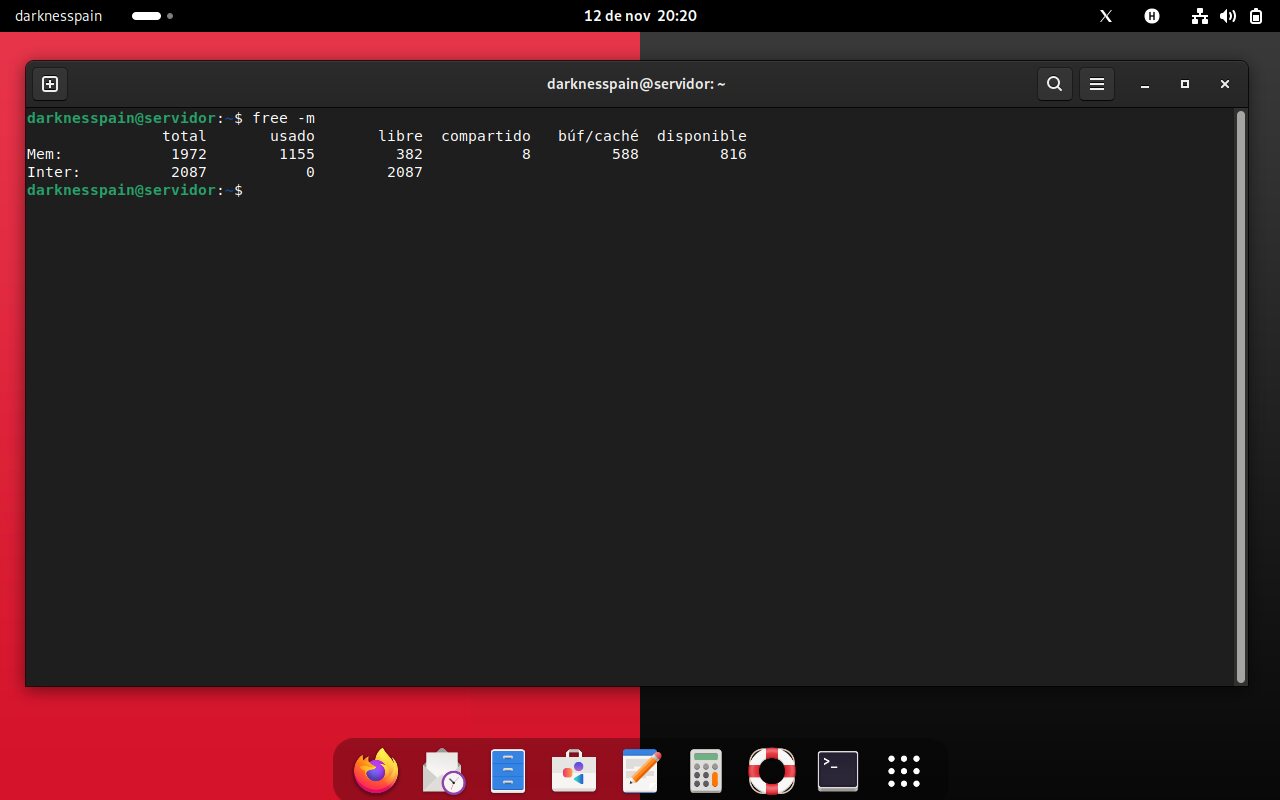
La configuración inicial era de 3 047 MB. Para la Entrega 3 la VM quedó con 1 972 MB visibles, de modo que servidor y cliente pudieran estar encendidos al mismo tiempo.
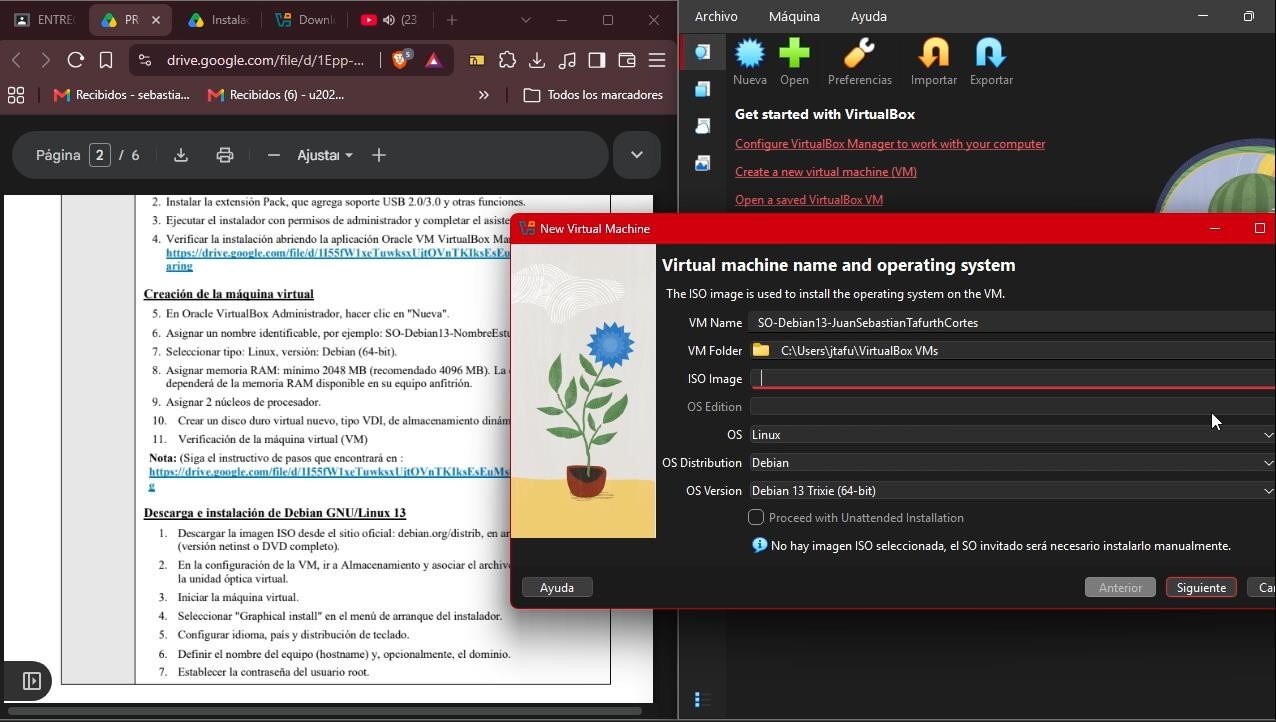
En «Selección e instalación de programas» solo aparecía «Entorno de escritorio Debian»; no estaban las casillas de GNOME ni de utilidades estándar. Continuar así habría dejado el sistema sin entorno gráfico completo.
Al reiniciar se verificó el arranque gráfico, el inicio de sesión, la conectividad y la actualización de repositorios.
Entrega 2 — Identificación del sistema y procesos
Los comandos que responden «¿qué acabo de instalar?»: distribución, kernel, arquitectura, CPU, memoria y discos. Después, la mirada pasa a los procesos: quién los crea, cuánto consumen y cómo se relacionan.
cat /etc/os-release · uname · hostnamectl
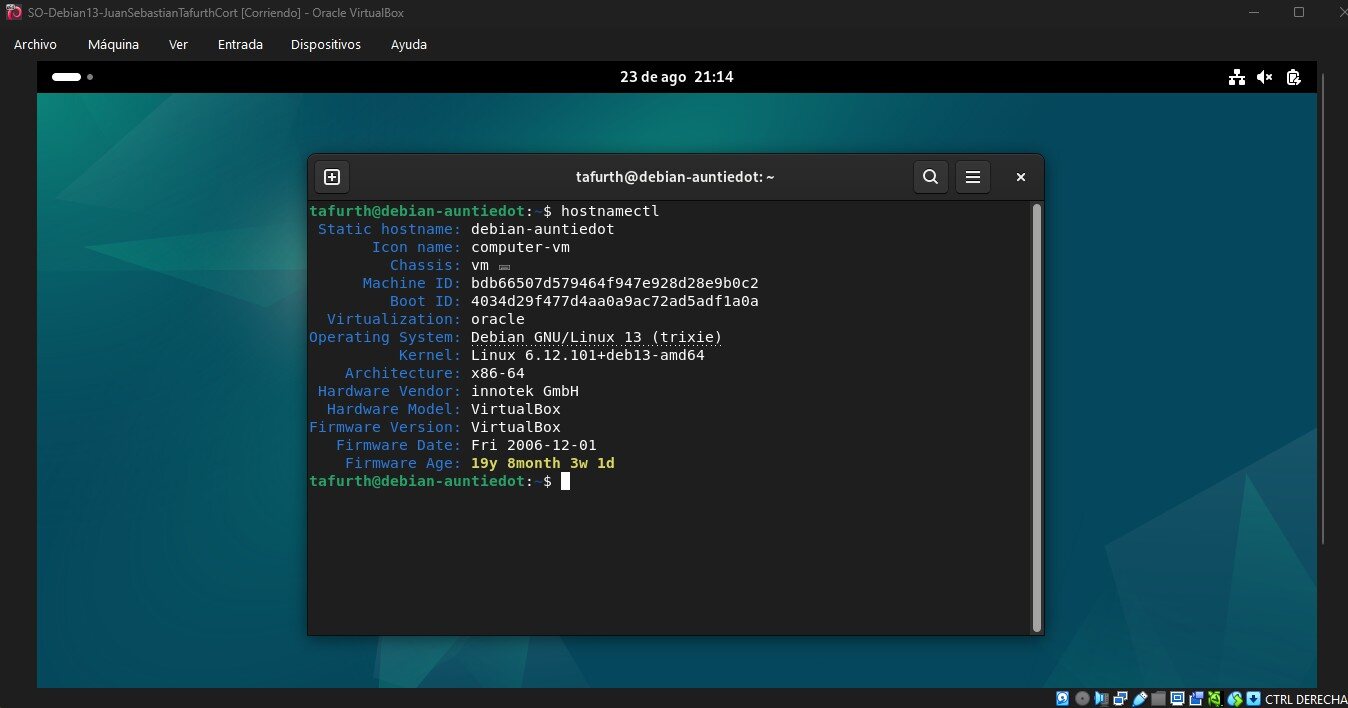
uname -a habla del kernel: Linux 6.12.101, compilado para Debian 13 y arquitectura x86_64. hostnamectl habla del sistema completo: Debian GNU/Linux 13 (trixie), el nombre debian-auntiedot, la virtualización de Oracle y el modelo de hardware VirtualBox.
Esa diferencia es la que permite decir que la distribución es el kernel más las herramientas, las bibliotecas y el escritorio que lo rodean.
| Comando | Salida real | Qué significa |
|---|---|---|
cat /etc/os-release | Debian GNU/Linux 13 (trixie) · 13.6 | Nombre, versión y codename de la distribución. |
uname -r | 6.12.101+deb13-amd64 | Kernel 6.12.101 con parches de Debian 13 para amd64. |
hostnamectl | debian-auntiedot · Virtualization: oracle · x86-64 | Nombre del equipo, SO, kernel y tipo de virtualización. |
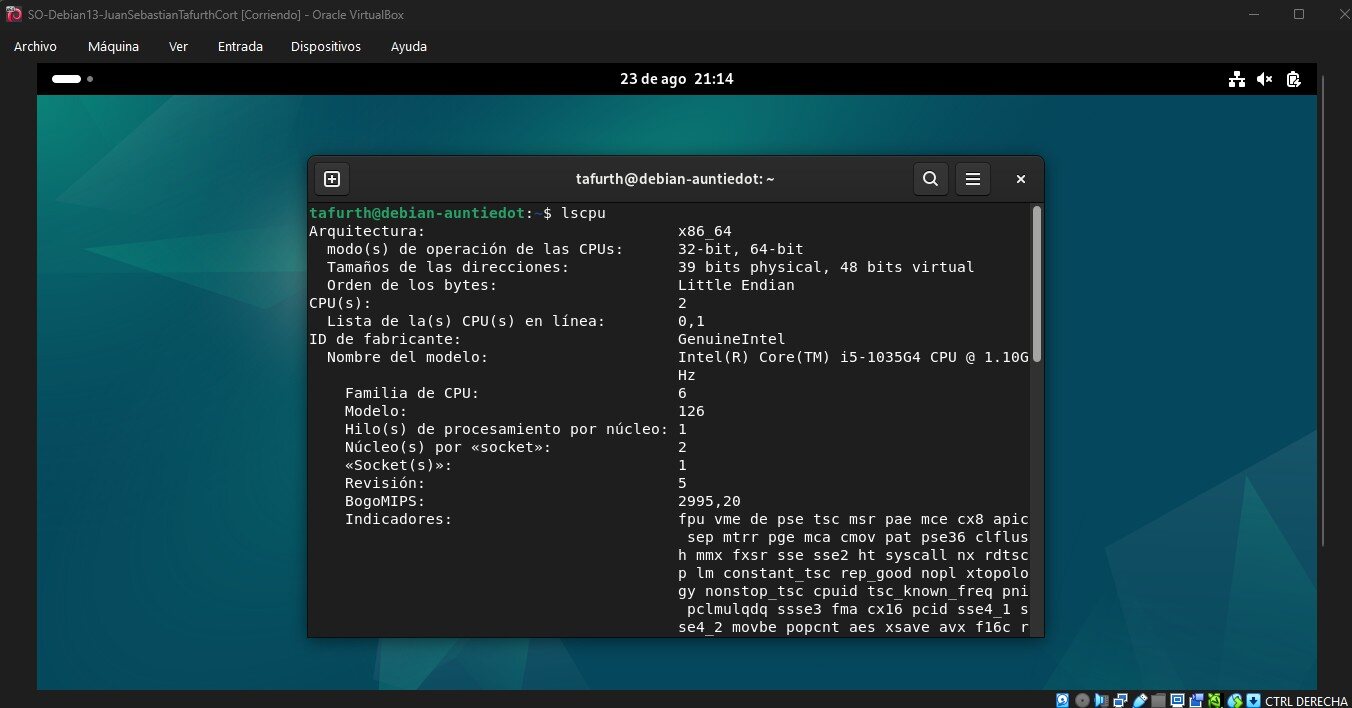
lscpu | Intel Core i5-1035G4 @ 1.10 GHz · 2 CPU · 1 hilo/núcleo | Modelo del procesador, núcleos y arquitectura. |
free -h | RAM 2,9 GiB · swap 1,16 GiB | Memoria total, usada, disponible y área de intercambio. |
lsblk | sda 20G · sda1 18,9G / · sda5 1,1G [SWAP] | Discos, particiones, tamaños y puntos de montaje. |
lspci | 82540EM Ethernet · SVGA II · SATA AHCI | Dispositivos del bus PCI: red, video y almacenamiento. |
lsusb | 3 dispositivos · VirtualBox USB Tablet | Dispositivos USB reconocidos por el sistema. |
ps · top · htop · pstree · /proc
ps mostró el proceso 2787 (bash) en pts/0; ps -ef añadió UID, PPID y hora de inicio, con /sbin/init como PID 1 y gnome-shell como PID 1584. pstree ordenó esa jerarquía: systemd arriba y de él gdm3, ModemManager y power-profiles-daemon.
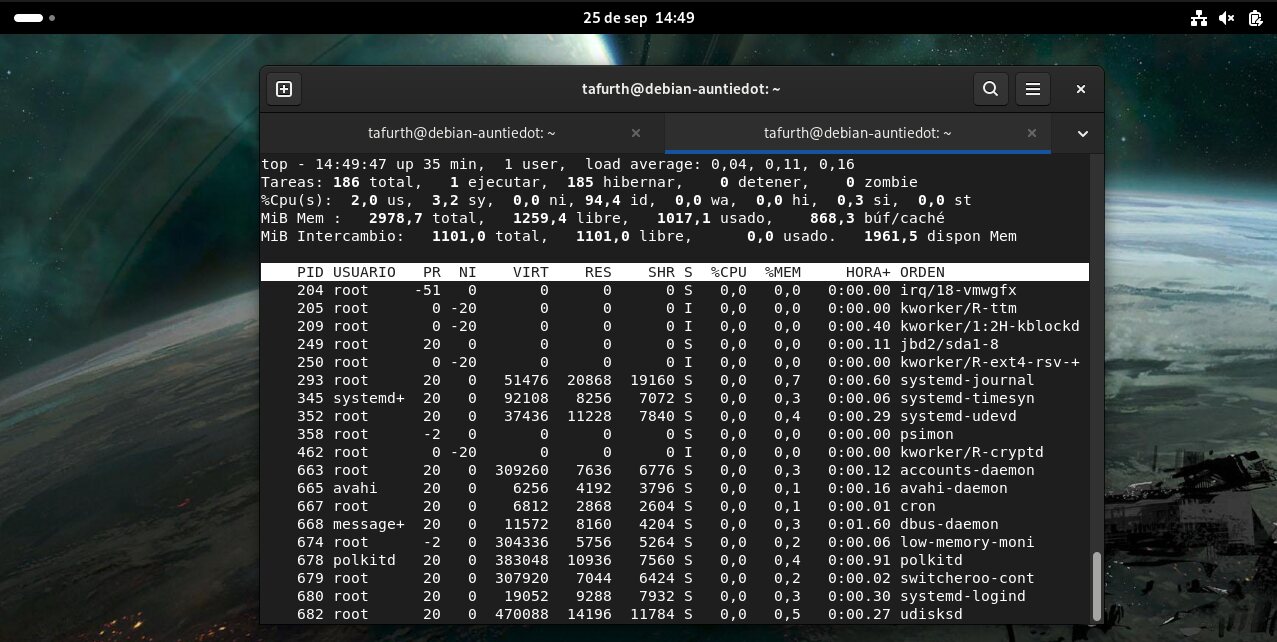
Para un proceso concreto, cat /proc/2075/status dio State S (durmiendo), VmRSS 130 212 kB y 4 hilos; top y htop mostraron 186 tareas y una carga de 0,04 con dos CPU.
Solo los procesos del usuario y su terminal: PID, TTY, tiempo de CPU y comando.
Añade UID, PPID, hora de inicio y el proceso padre; revela la jerarquía completa.
Dibuja el árbol de procesos: quién deriva de quién y qué servicios cuelgan de systemd.
Estado, memoria residente (VmRSS) y número de hilos de un proceso concreto.
Vista dinámica de CPU, memoria y procesos; sirve para detectar al que consume de más.
Colores, scroll y acciones por teclado; los valores coinciden con top salvo el tiempo.
Parte 0 — Preparación
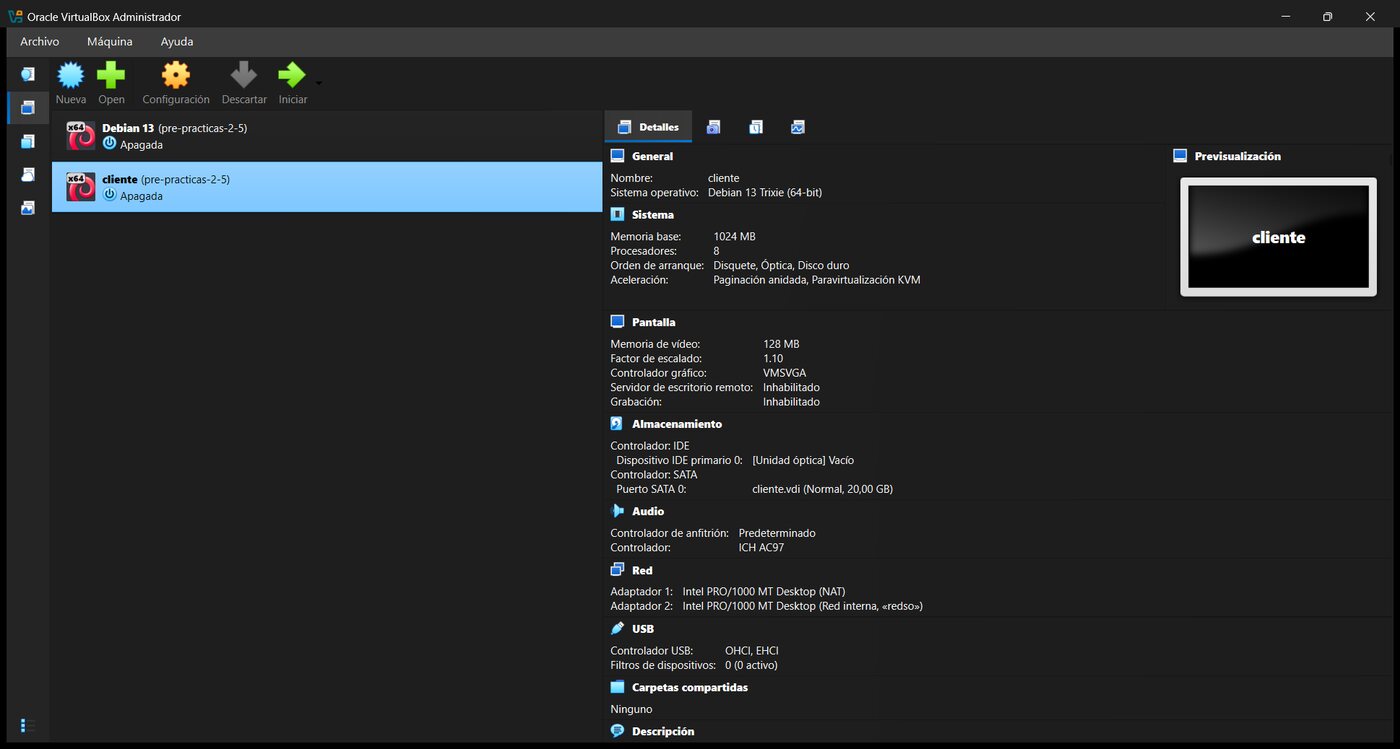
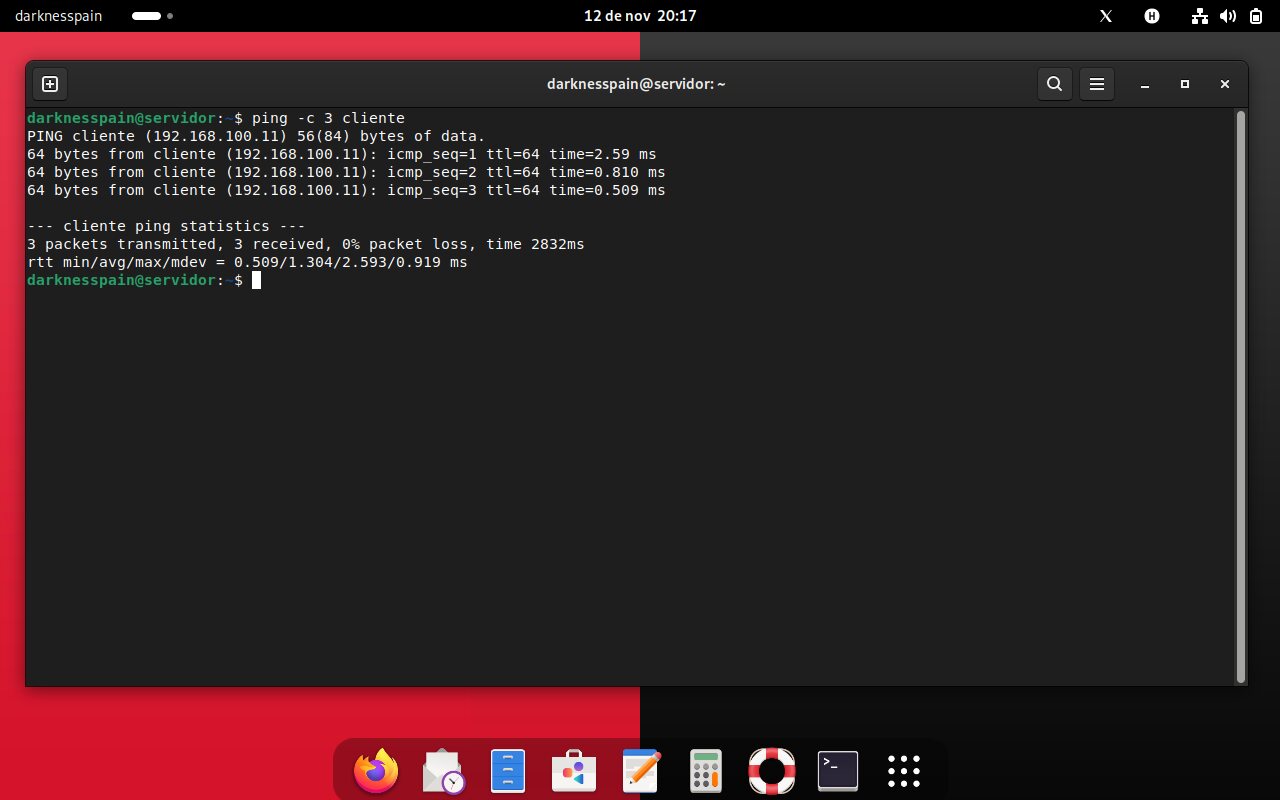
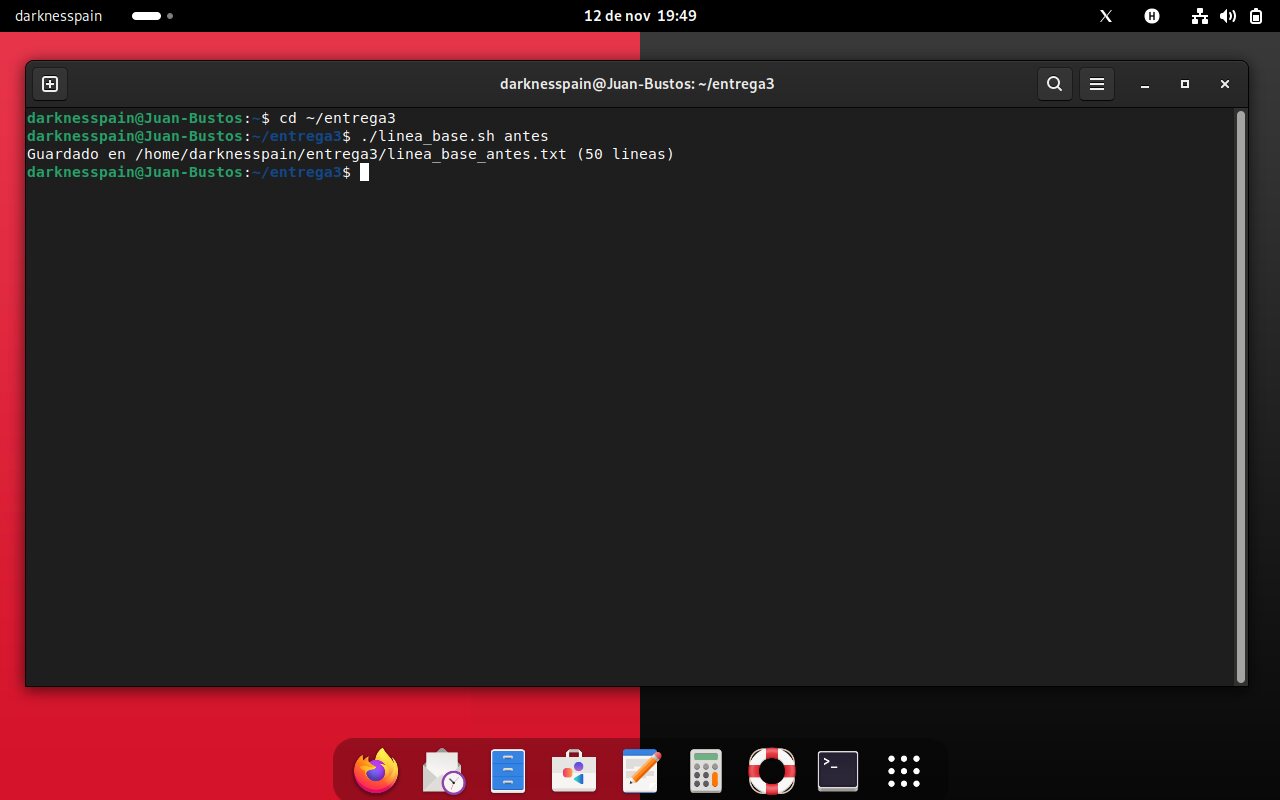
El servidor se clona para crear el cliente y se conectan por una red interna llamada redso. El NAT sigue dando internet; la red interna solo une a las dos VM. Antes de tocar nada, se toma una fotografía del sistema: la línea base.
hostnamectl set-hostname y entradas en /etc/hosts.nmcli y prueba con ping -c 3 cliente.linea_base_antes.txt.Estos valores se comparan al final, en la Parte G.
Parte A — Gestión de la memoria
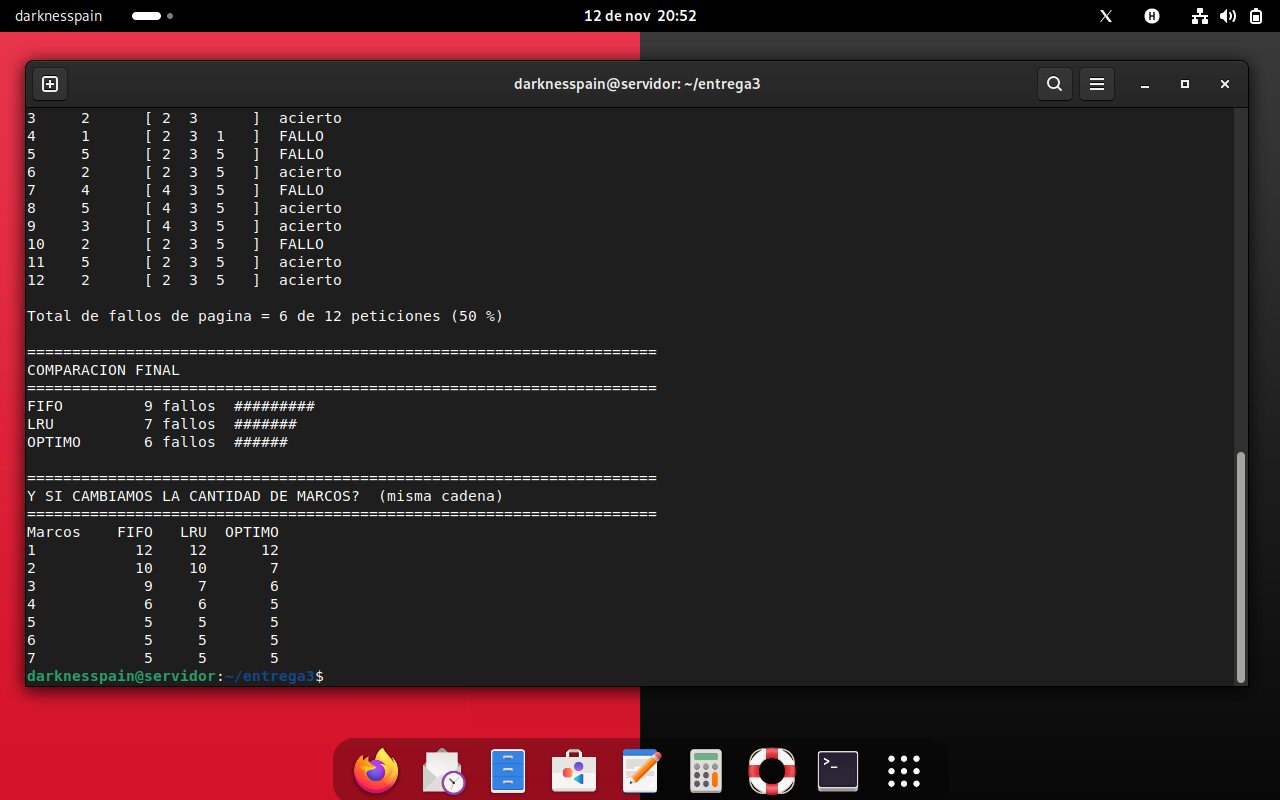
Se midió la memoria real, se creó un área de intercambio propia, se provocó su uso con un programa que reserva memoria y se compararon FIFO, LRU y Óptimo. Todo con los números de la máquina, no con los del libro.
A.1 · Lo que ve el sistema
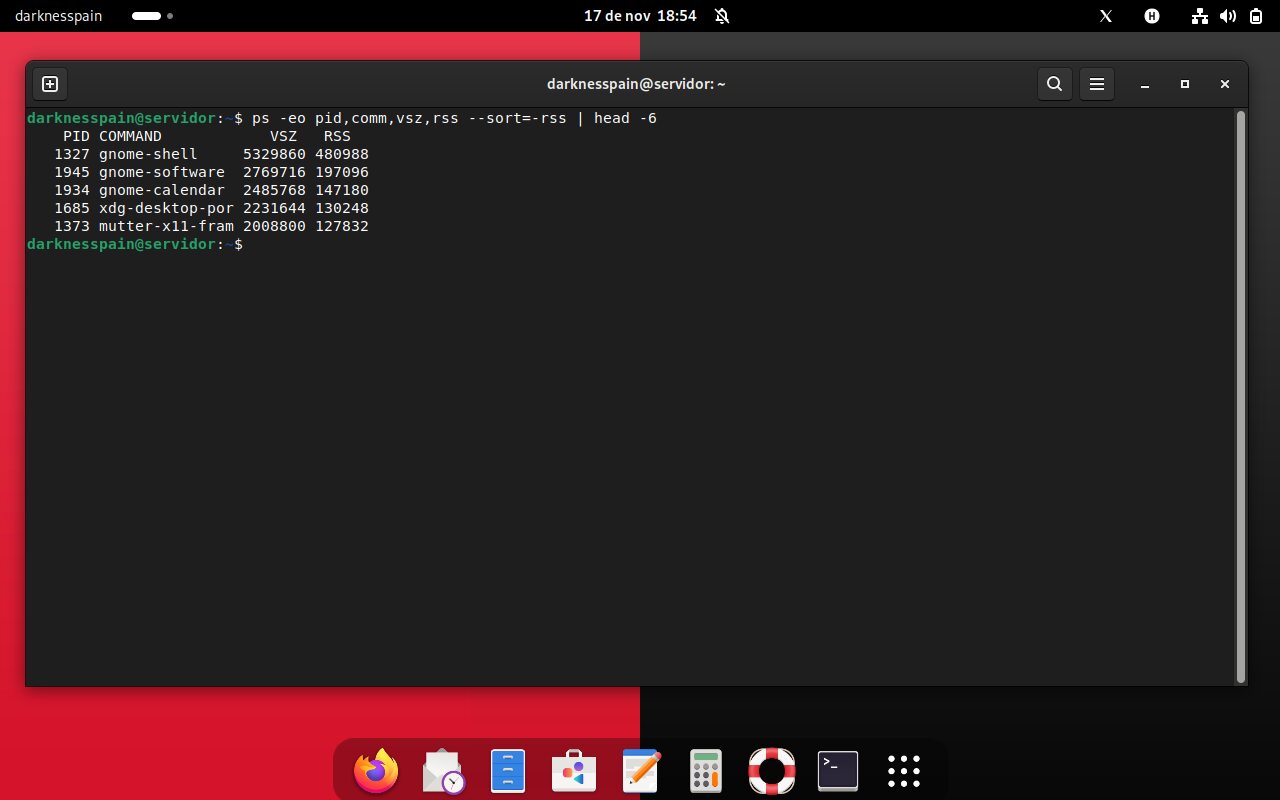
El espacio de direcciones es lógico: el kernel promete rangos y asigna marcos físicos solo cuando la página se toca —paginación por demanda. Por eso el escritorio «cree» tener más memoria que la máquina entera. La traducción la hacen la MMU, la tabla de páginas y el TLB.
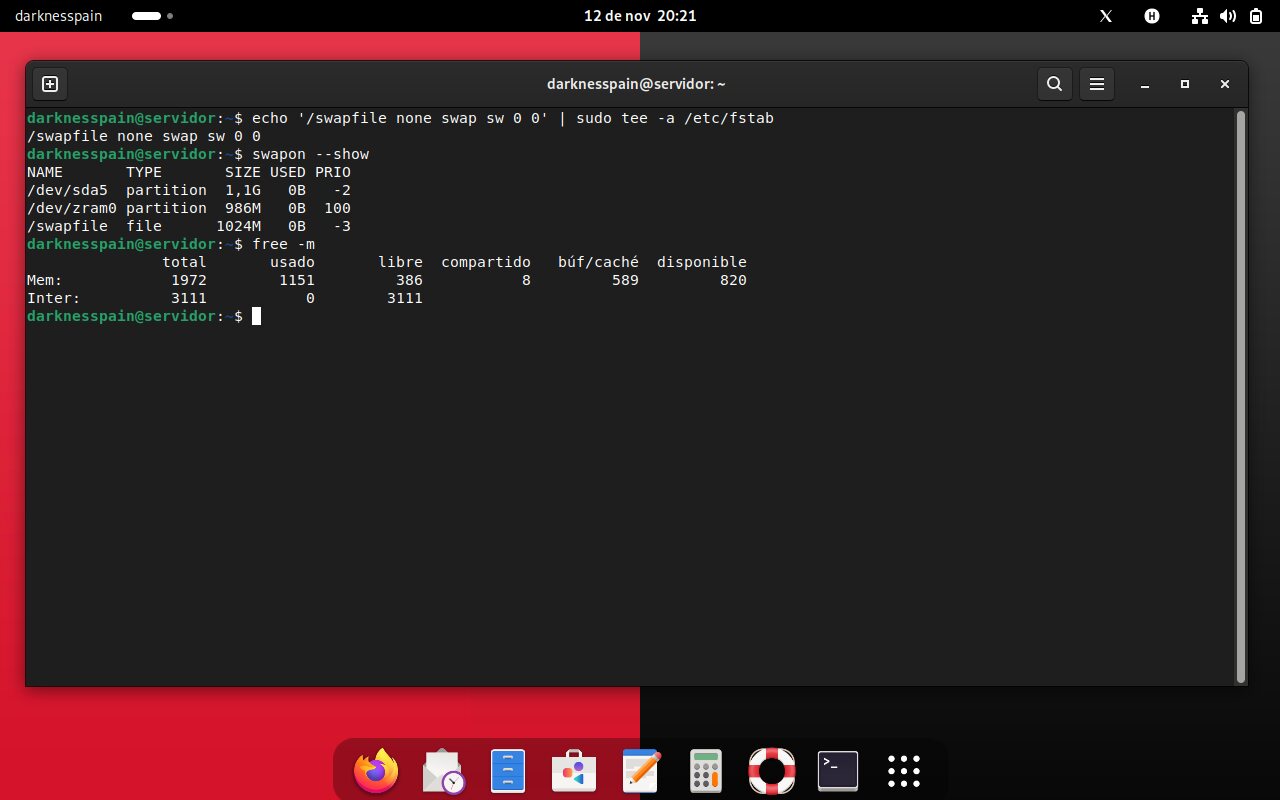
fallocate -l 1G /swapfile, chmod 600, mkswap, swapon y una línea en /etc/fstab para que sobreviva al reinicio.
El número mayor gana: zram0 (100) se usa antes que la partición sda5 (−2) y que el archivo /swapfile (−3). Es la prioridad del área de intercambio.
Se fijó en 10 de forma permanente en /etc/sysctl.d/99-swappiness.conf y se subió a 60 solo para el tercer experimento.
Visualización 3D · interactiva
Arrastra para girar. Cada nivel es más grande y más lento que el anterior. Modelo 3D dibujado en canvas para esta página, no es una captura.
A.3 · Cuando la RAM no alcanza
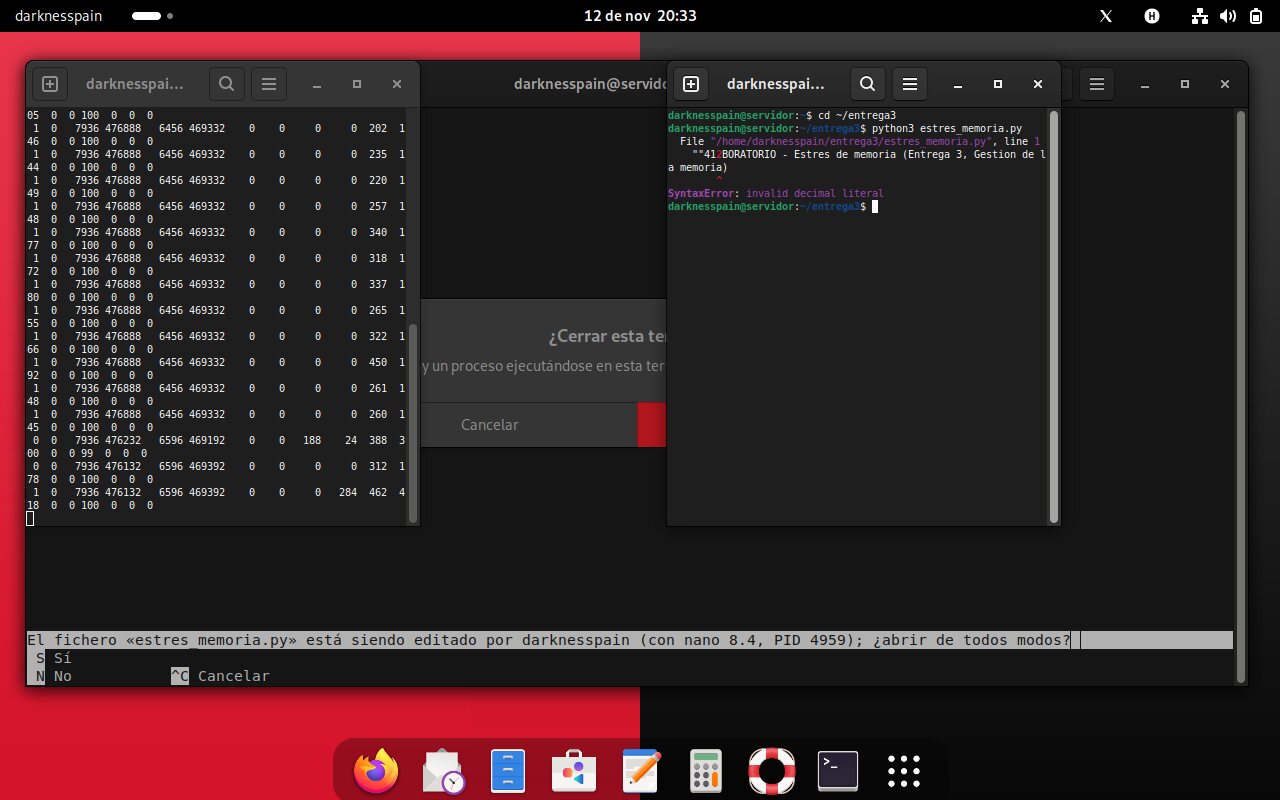
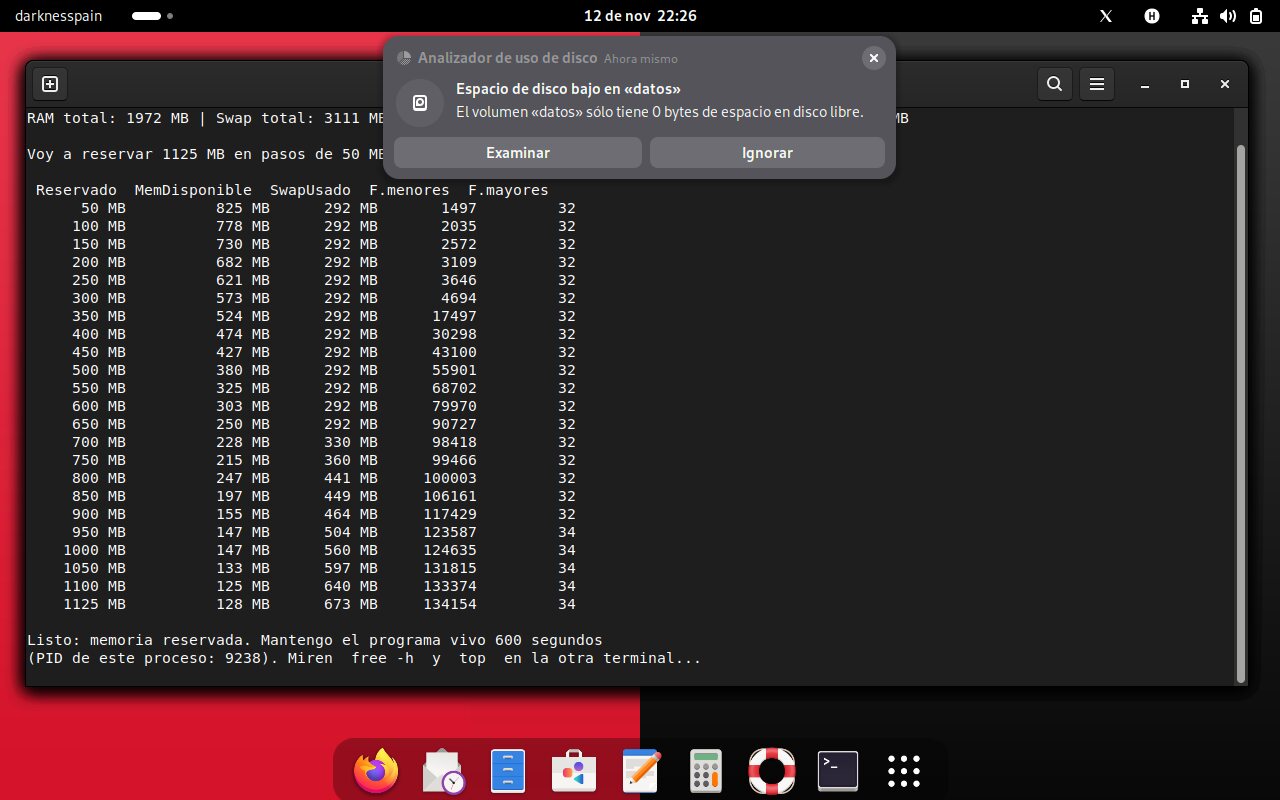
Con D = 825 MB, se reservaron 412 MB (D/2) y luego 1125 MB (D+300), primero con swappiness 10 y después con 60. El programa escribe una página cada 4 KB para forzar la asignación real y reporta RAM, swap y fallos.
La predicción del Exp. 3 decía «más swap que el 2» y ocurrió lo contrario. Se dejó escrito: con la memoria tan justa, el kernel recurre al swap en ambos casos y la diferencia depende de la caché recuperada y de la compresión de zram, no solo de swappiness.
Swap usado al final de cada experimento MB
Simulador interactivo · A.4
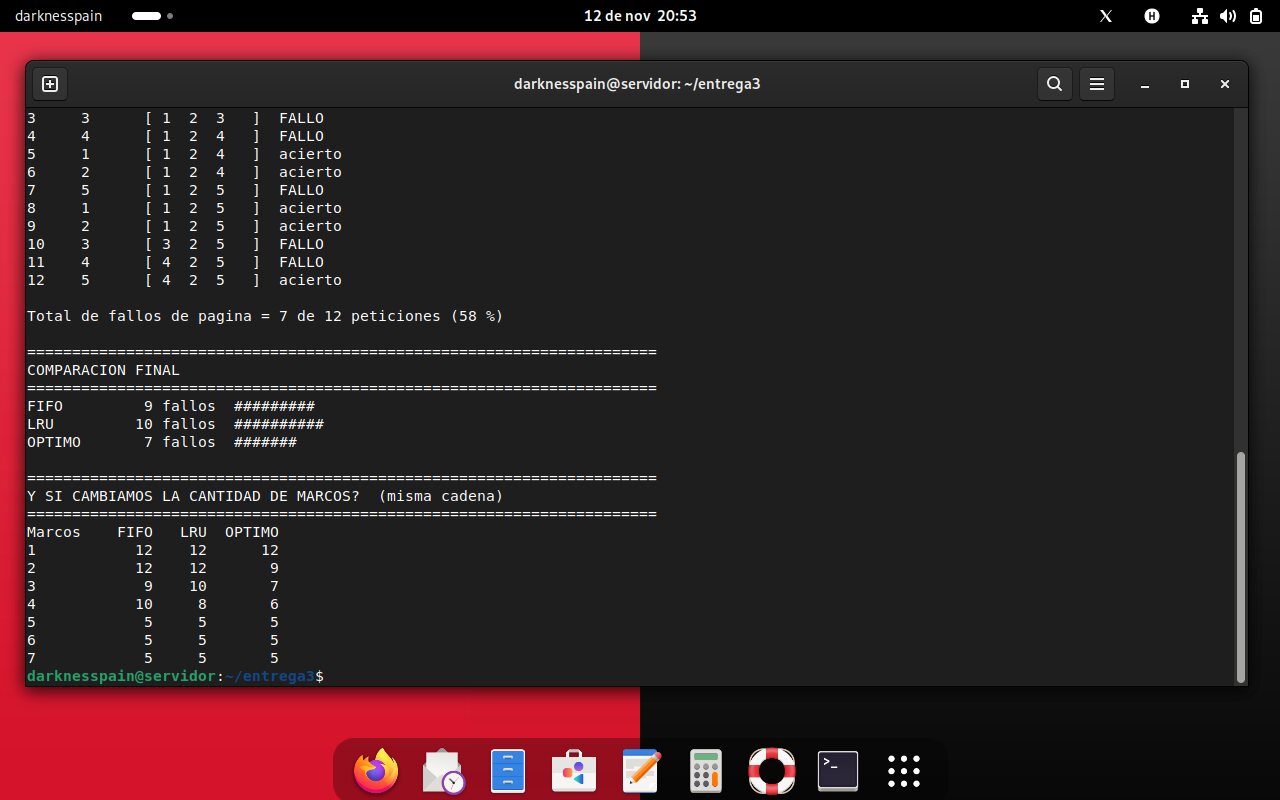
Cadena de Belady 1 2 3 4 1 2 5 1 2 3 4 5. Cambia de algoritmo y de marcos: mira cómo FIFO empeora al añadir memoria.
Marcos de memoria
Pulsa «Paso» para comenzar.
| Algoritmo | 3 marcos | 4 marcos | ¿Mejora al añadir un marco? |
|---|
La tabla se calcula en vivo con la cadena elegida. En la cadena de Belady, FIFO pasa de 9 a 10 fallos: la anomalía. LRU y el Óptimo son algoritmos de pila y nunca empeoran.
Parte B — Sistema de archivos
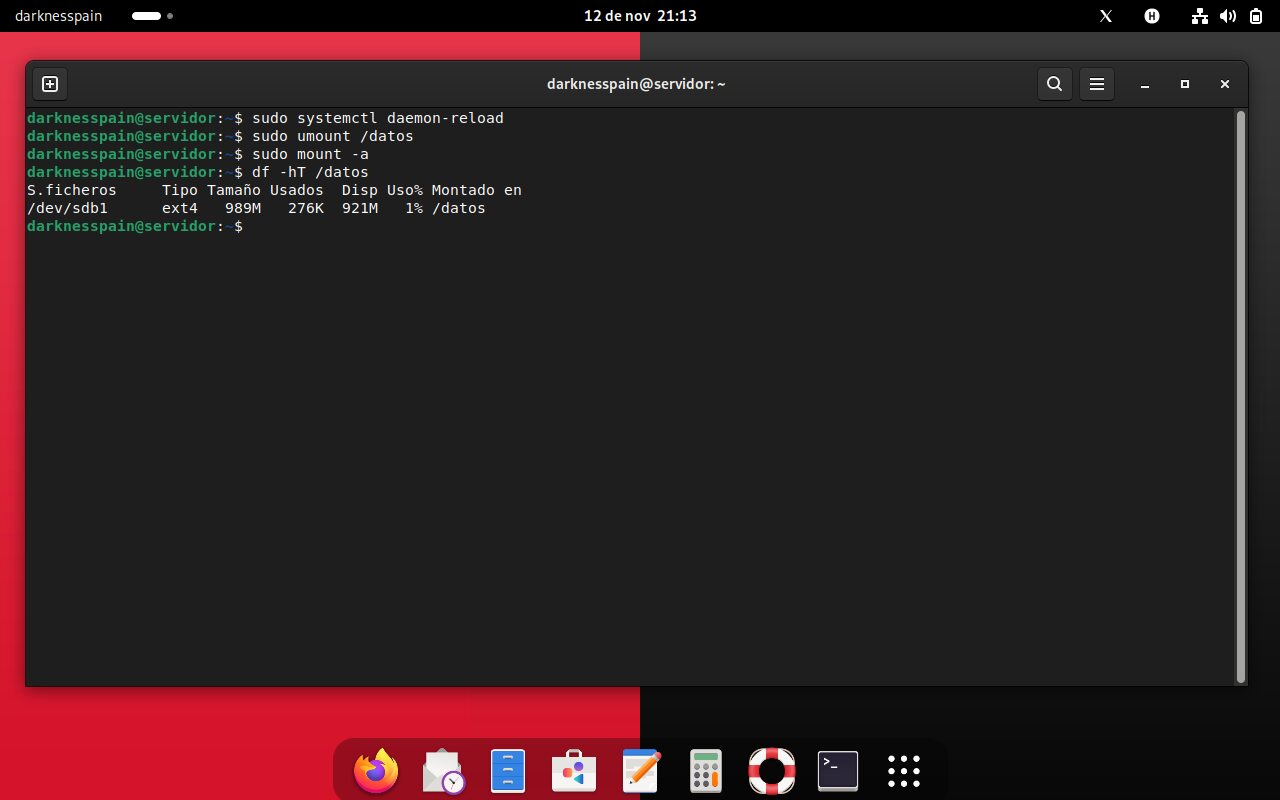
Se añadió un disco virtual de 1 GB, se particionó, se formateó ext4 y se montó por UUID en /datos. Después se comprobó qué pasa con los enlaces al borrar el nombre original y cómo el setgid y las ACL resuelven lo que chmod no puede.
1fcfc3ba-1ec1-47b0-8f54-b88c810a32fddefaults,nofail 0 2Se usa el UUID y no /dev/sdb1 porque el nombre del dispositivo puede cambiar si mañana se añade otro disco. nofail evita que un disco ausente bloquee el arranque.
Demo interactiva · B.3
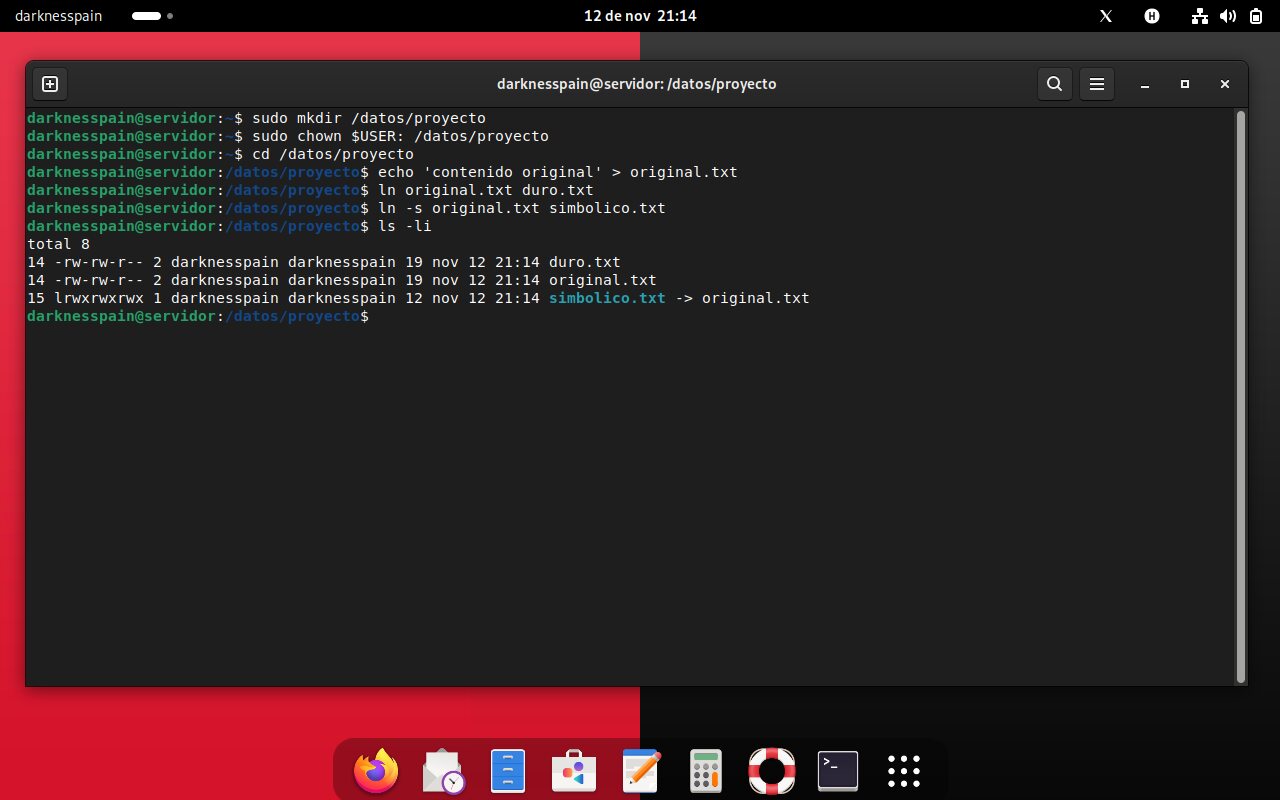
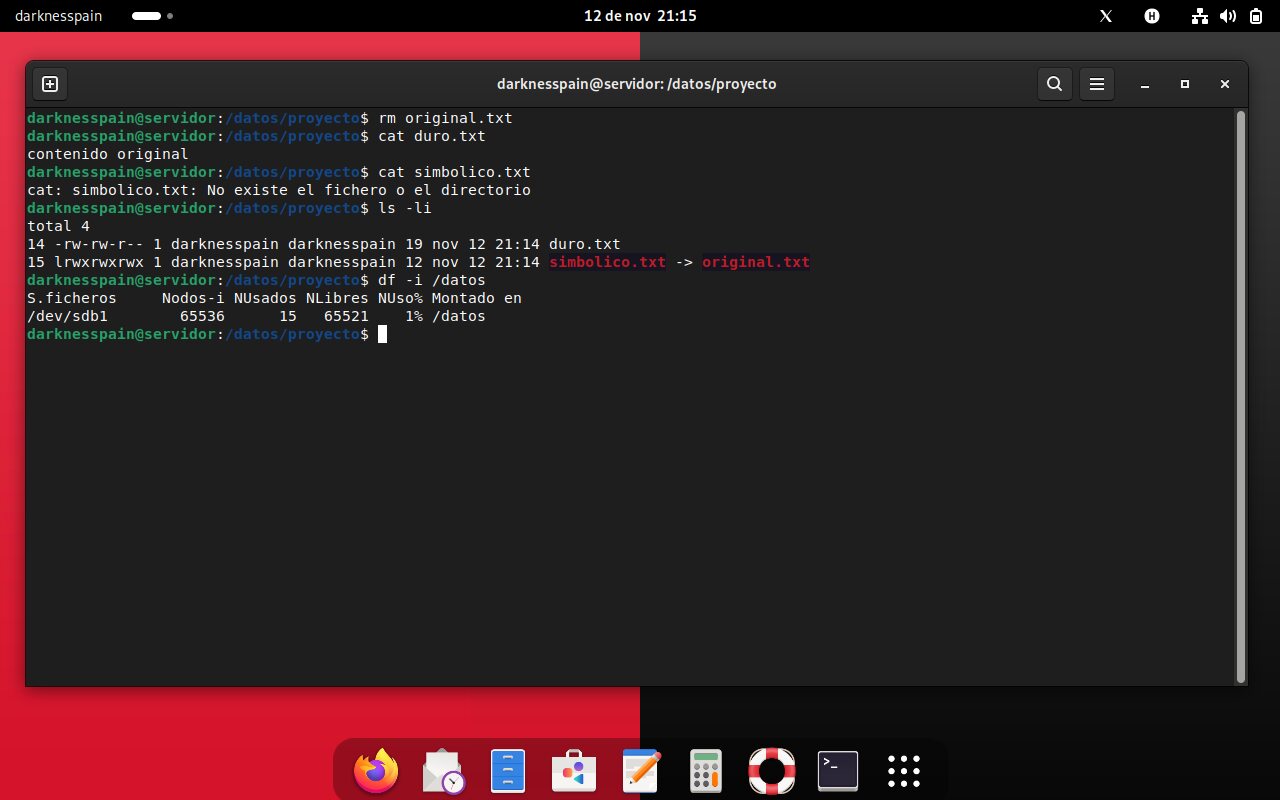
Al crear duro.txt con ln, el contador de enlaces del inodo 14 sube a 2. El enlace simbólico simbolico.txt recibe un inodo nuevo (15) y solo guarda la ruta. Pulsa el botón y comprueba la diferencia.
contenido originalLos dos nombres apuntan al mismo inodo; el enlace simbólico es otro inodo.
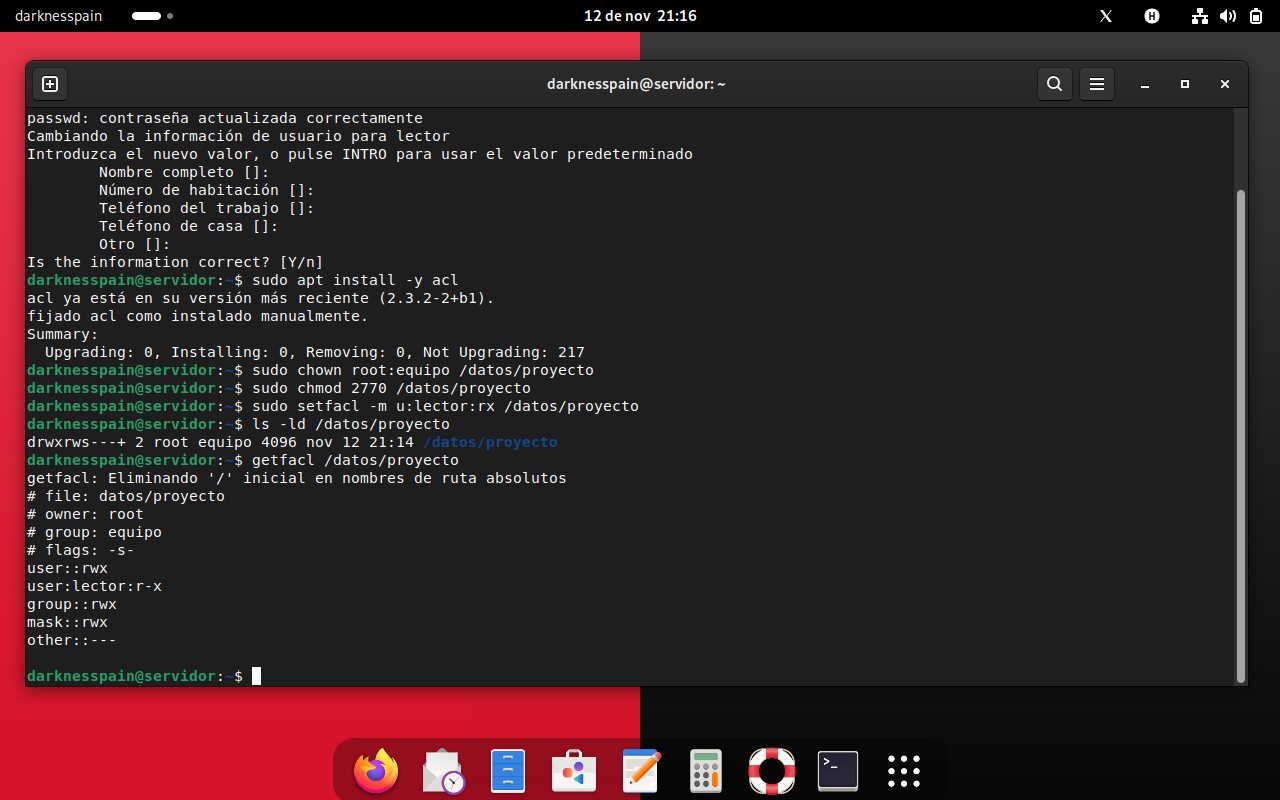
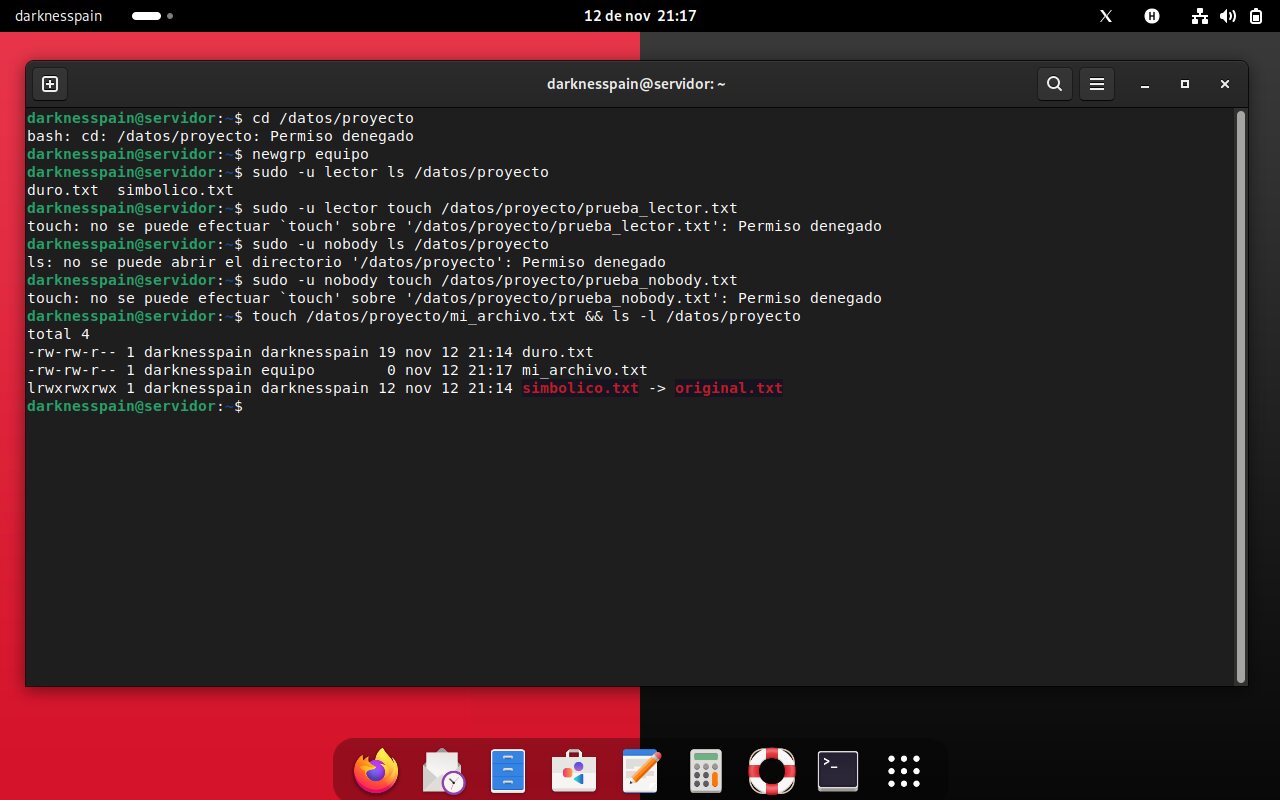
El escenario: el grupo equipo lee y escribe; lector solo lee; cualquier otro no entra.
2 = setgid: los archivos nuevos heredan el grupo equipo.
770 = dueño rwx · grupo rwx · otros nada.
La ACL nombra a una persona concreta sin abrir la carpeta a «otros».
getfacl es la única forma de verla; ls -l no la muestra.
| Acción | lector | nobody |
|---|---|---|
Listar (ls) | SÍ | NO |
Crear (touch) | NO | NO |
Predicción y resultado coincidieron. mi_archivo.txt nació con grupo equipo por el setgid, no con el grupo principal del usuario.
Parte C — Dispositivos
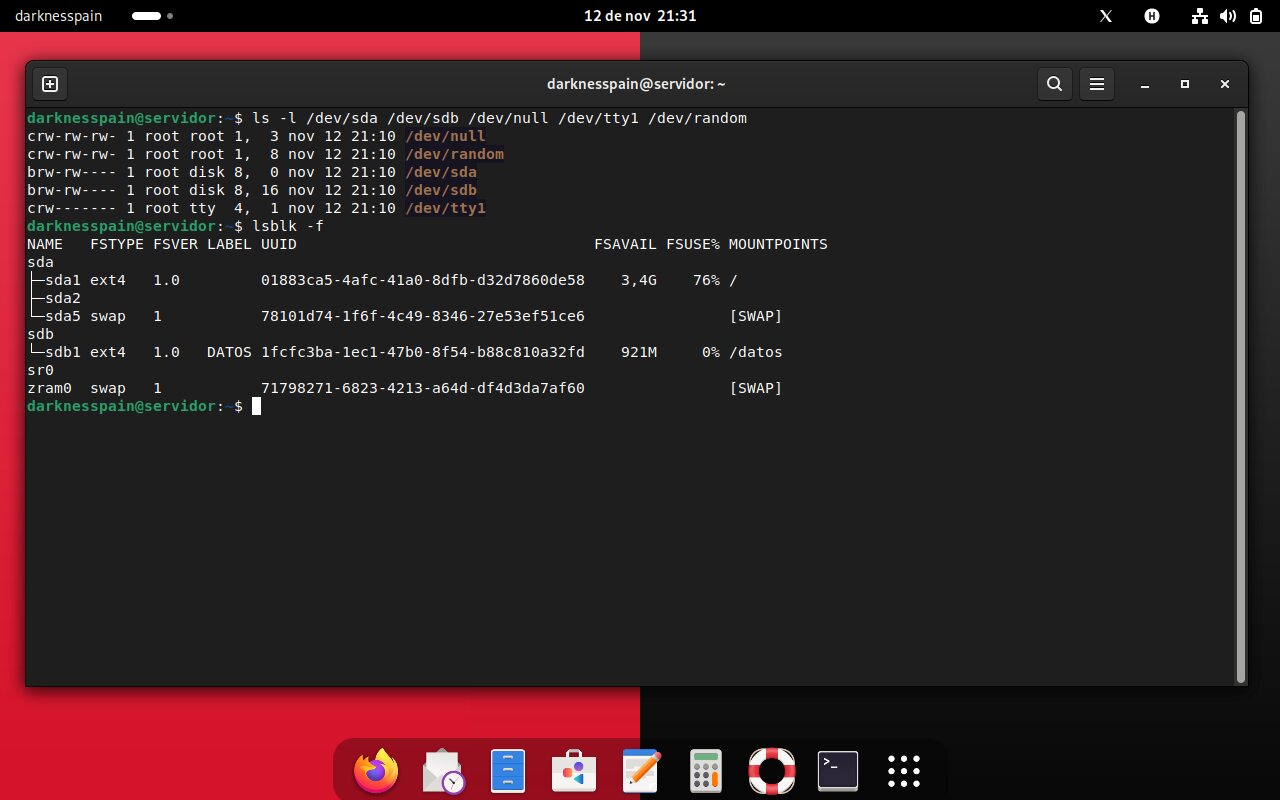
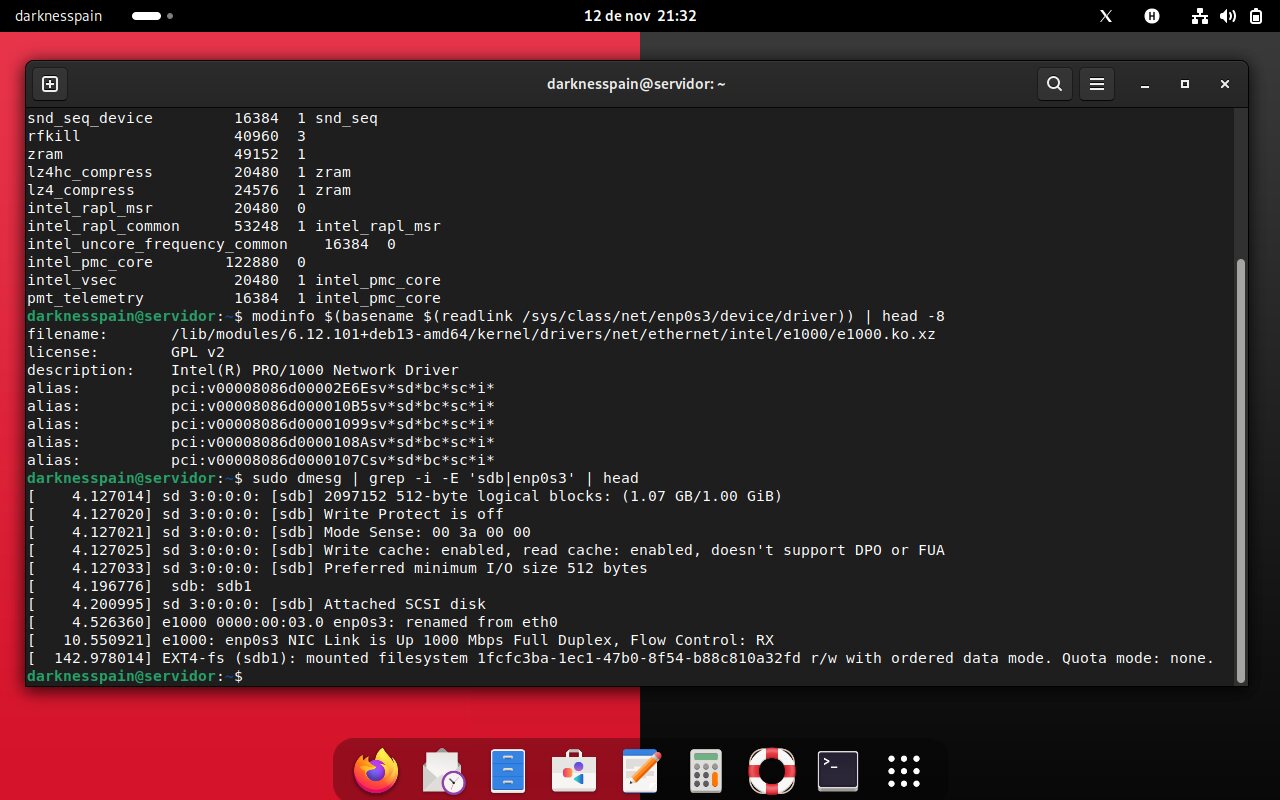
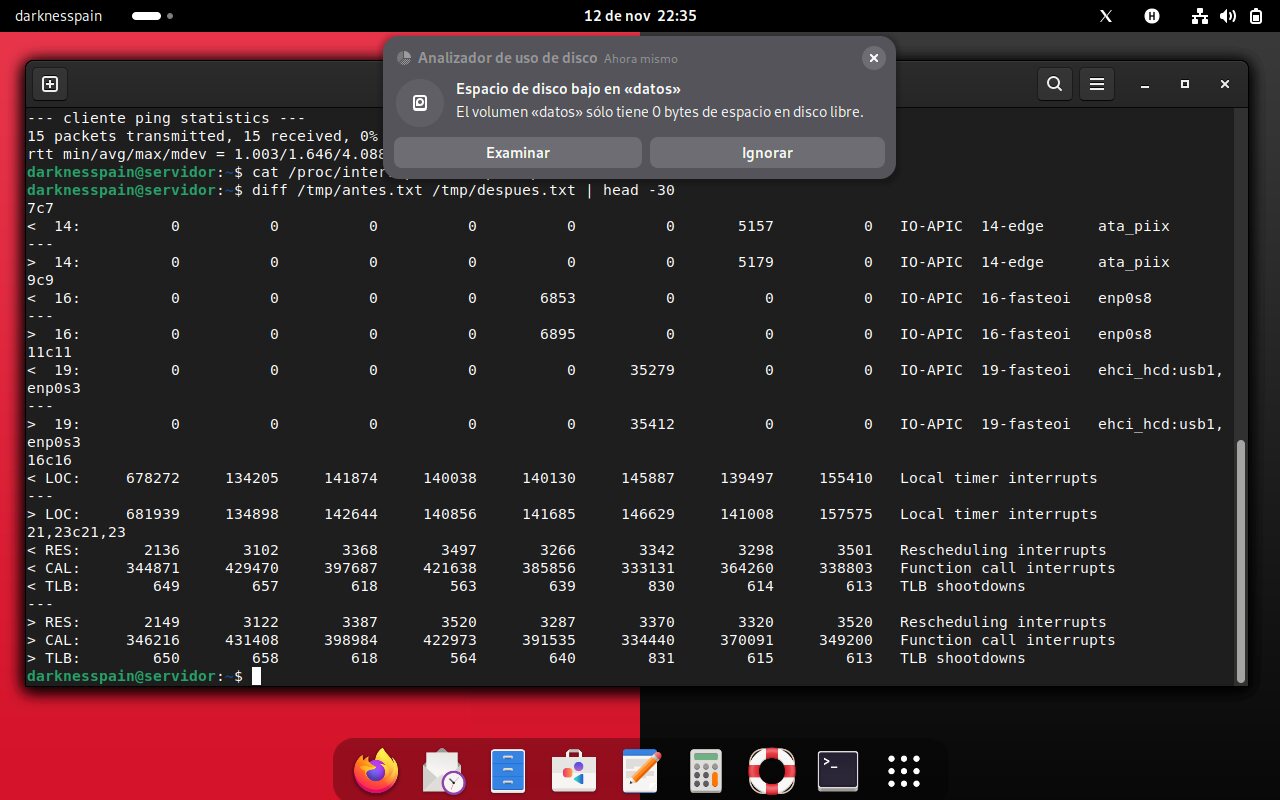
Se distinguieron dispositivos de bloques y de caracteres, se identificó el driver de la tarjeta de red y se comprobó con /proc/interrupts que el hardware avisa a la CPU en lugar de ser interrogado.
Se leen por bloques y permiten montar un sistema de archivos. El disco de 1 GB apareció como sdb.
Se leen byte a byte, sin búfer ni sistema de archivos. Cada uno tiene una función distinta.
La tarjeta es una Intel 82540EM emulada por VirtualBox, en 00:03.0 (NAT) y 00:08.0 (red interna). El módulo e1000 aparece en lsmod y traduce entre el hardware y la pila de red.
C.3 · Encuesta frente a interrupción
Se guardó /proc/interrupts antes y después de tres actividades. El resultado más grande lo produjo dd, porque mueve cientos de megabytes; el ping genera eventos de red y el teclado, dos por tecla (pulsar y soltar).
La encuesta (polling) se prefiere cuando hay muchísimos eventos por segundo y el coste de atender una interrupción por cada uno sería mayor que preguntar; los kernels modernos combinan ambas con NAPI.
Parte D — Seguridad y administración
El firewall se configuró permitiendo SSH antes de activarlo; SSH dejó de aceptar root y, más tarde, también contraseñas. Los registros se leyeron y los respaldos quedaron programados cada cinco minutos, con copia fuera del servidor.
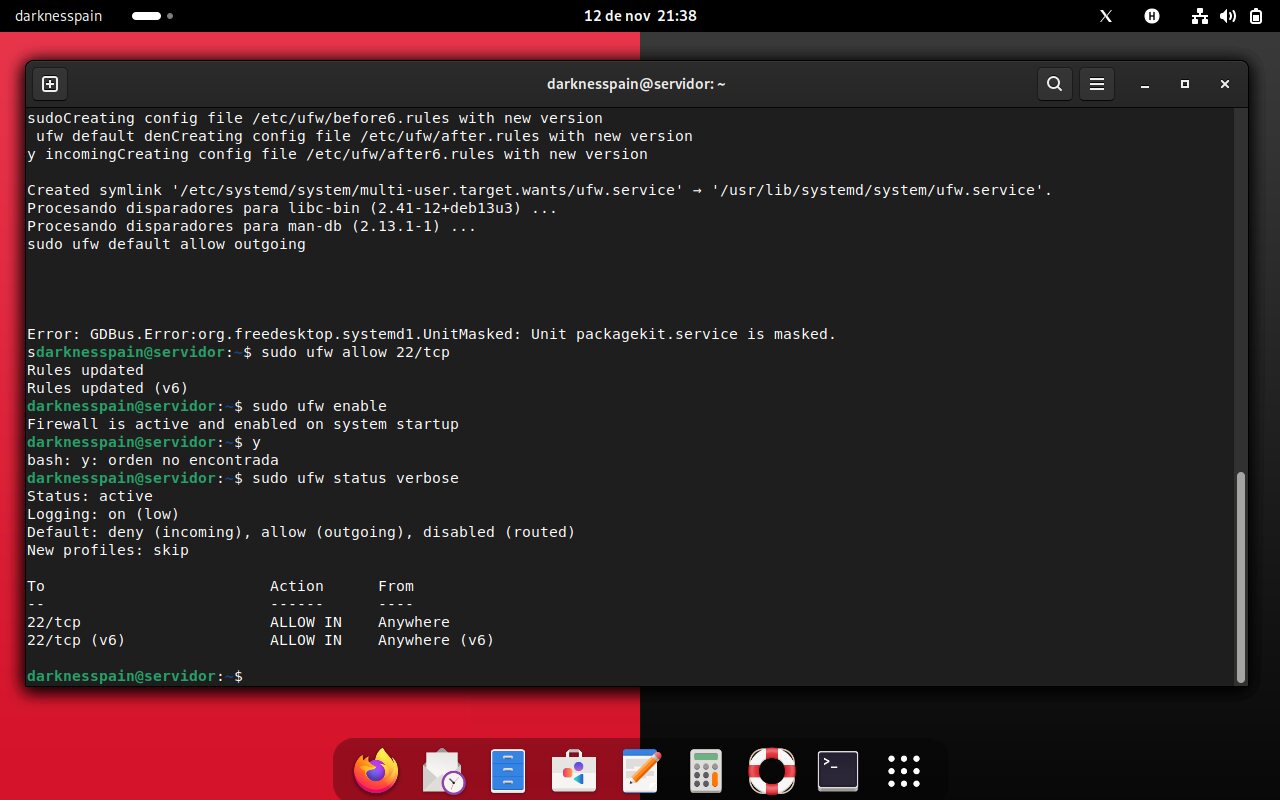
D.1 · ufw
default deny incomingdefault allow outgoingallow 22/tcp — primeroufw enable — despuésActivar ufw sin permitir el 22 deja al cliente fuera. Es el error que se provocó a propósito en el Incidente 4.
Solo el puerto 22 escucha. Todo lo demás se rechaza por política, sin reglas extra.
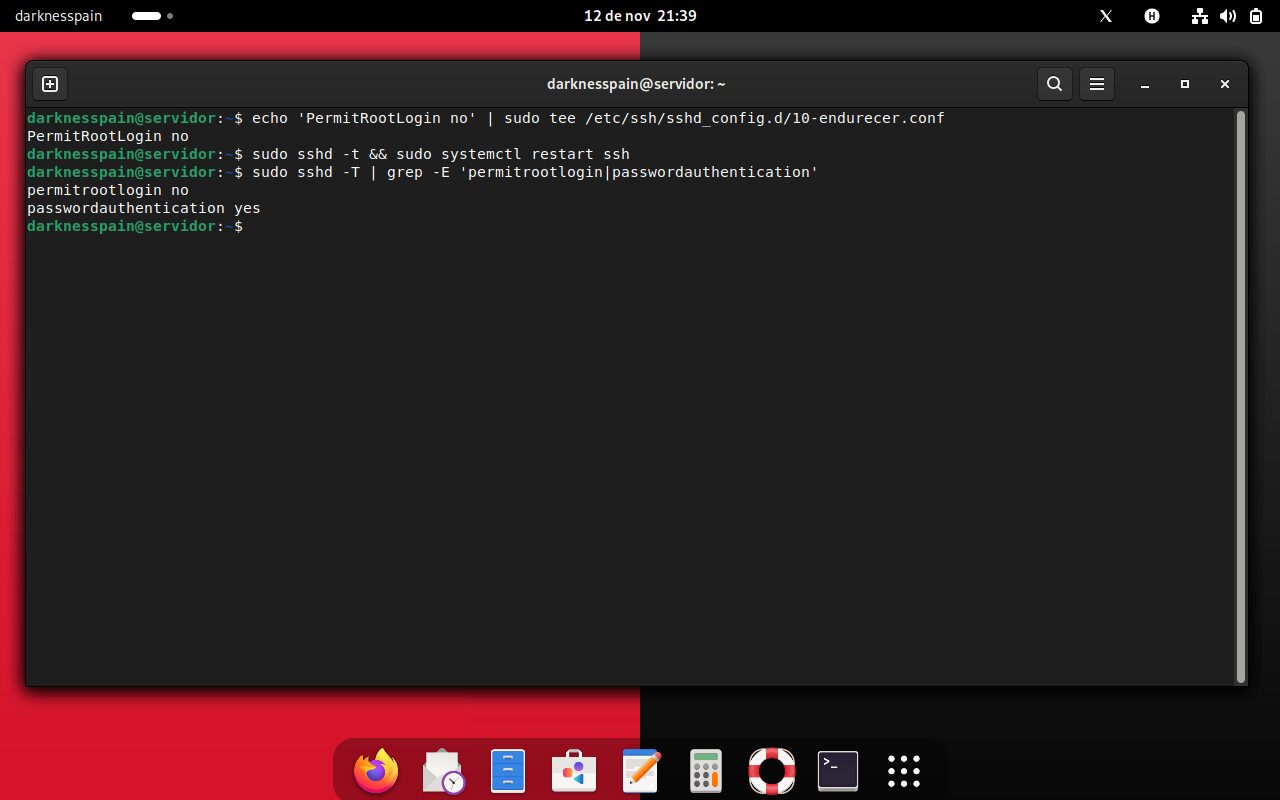
PermitRootLogin no y, cuando las llaves funcionaron en ambos sentidos, PasswordAuthentication no. Se valida con sshd -t antes de reiniciar.
journalctl -p err -b para errores del arranque, journalctl -u ssh para el servicio y last -n 5 para los últimos ingresos.
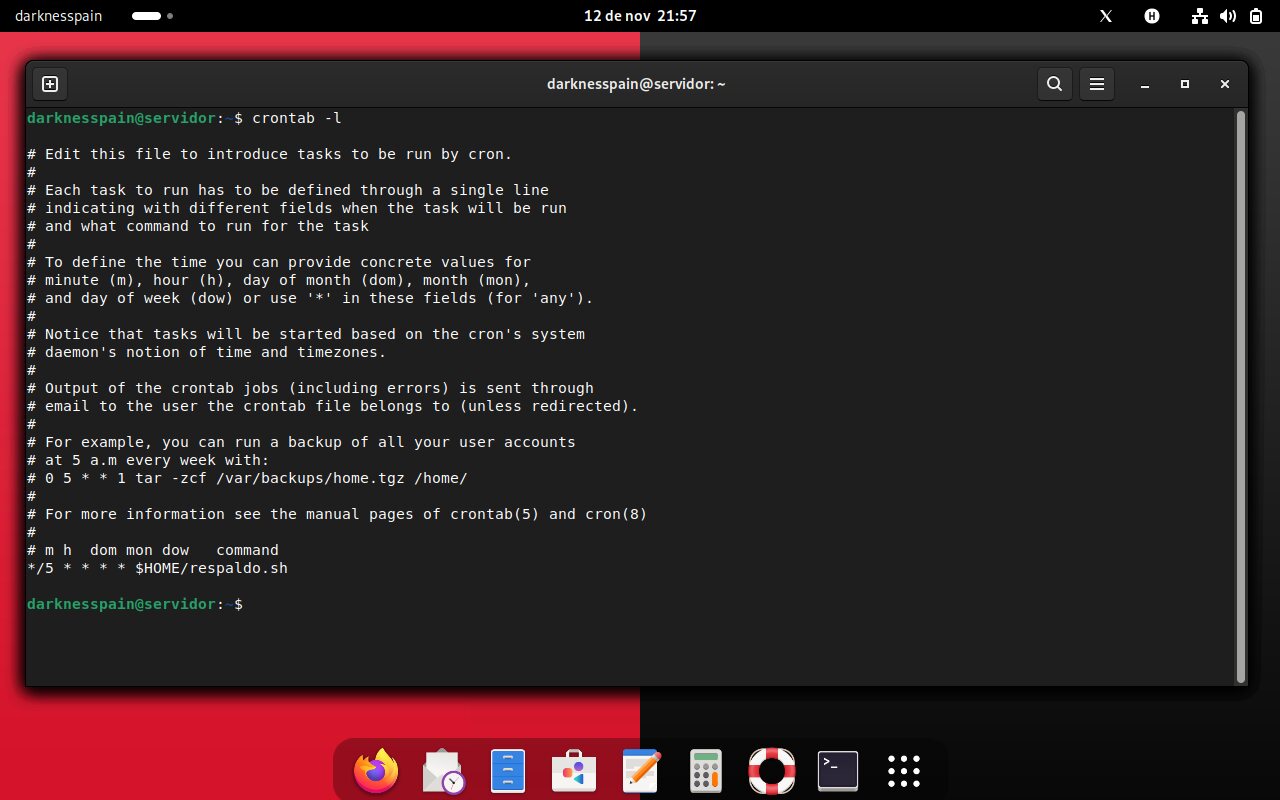
tar czf de /datos/proyecto, rsync al cliente y rotación: solo se conservan los 5 últimos. El error remoto se anota en errores.log.
Cada ejecución crea un .tar.gz nuevo en /datos/respaldos, lo copia a cliente:~/respaldos_servidor y elimina el más antiguo. Nunca hay más de cinco.
Parte E — Sistema distribuido de dos máquinas
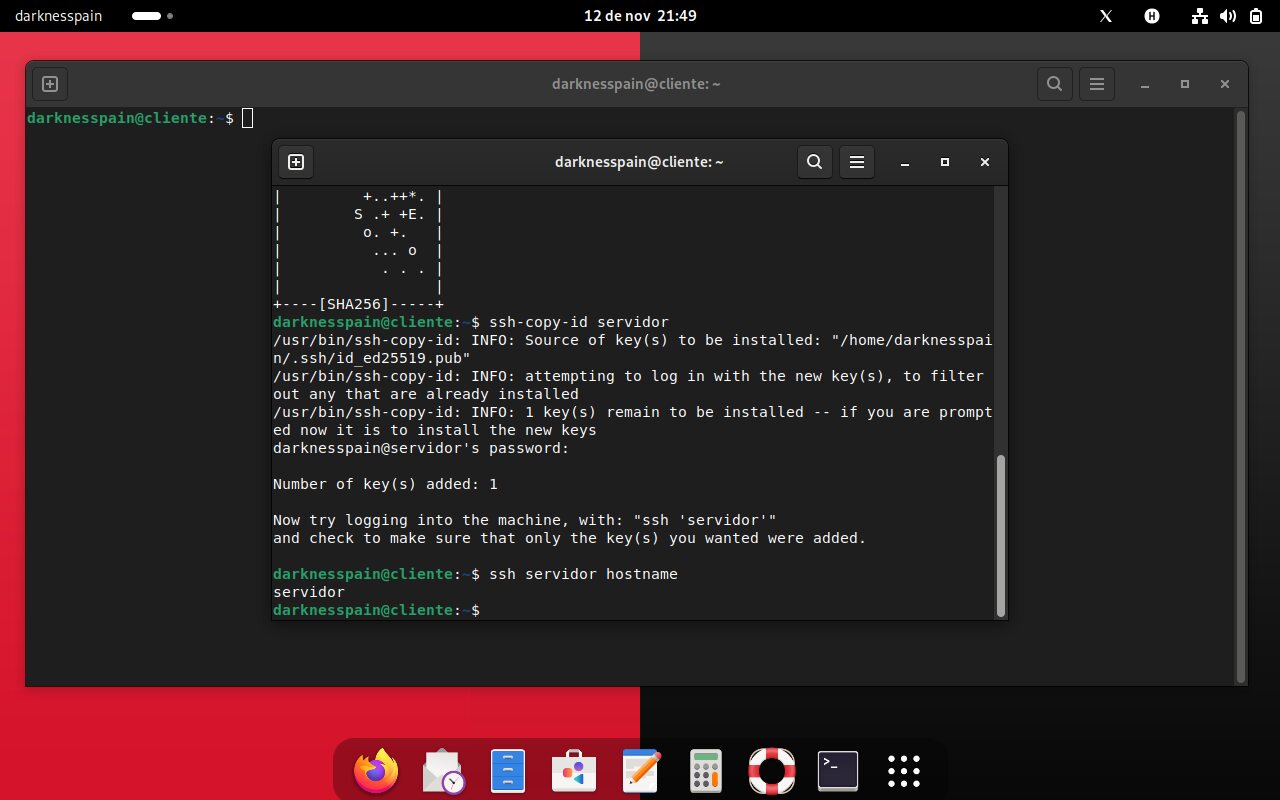
Se generaron llaves ed25519 en ambos sentidos, se desactivó la contraseña y el cliente pasó a administrar el servidor a distancia. Después se apagó el cliente a propósito para ver qué sobrevive.
Visualización 3D · interactiva
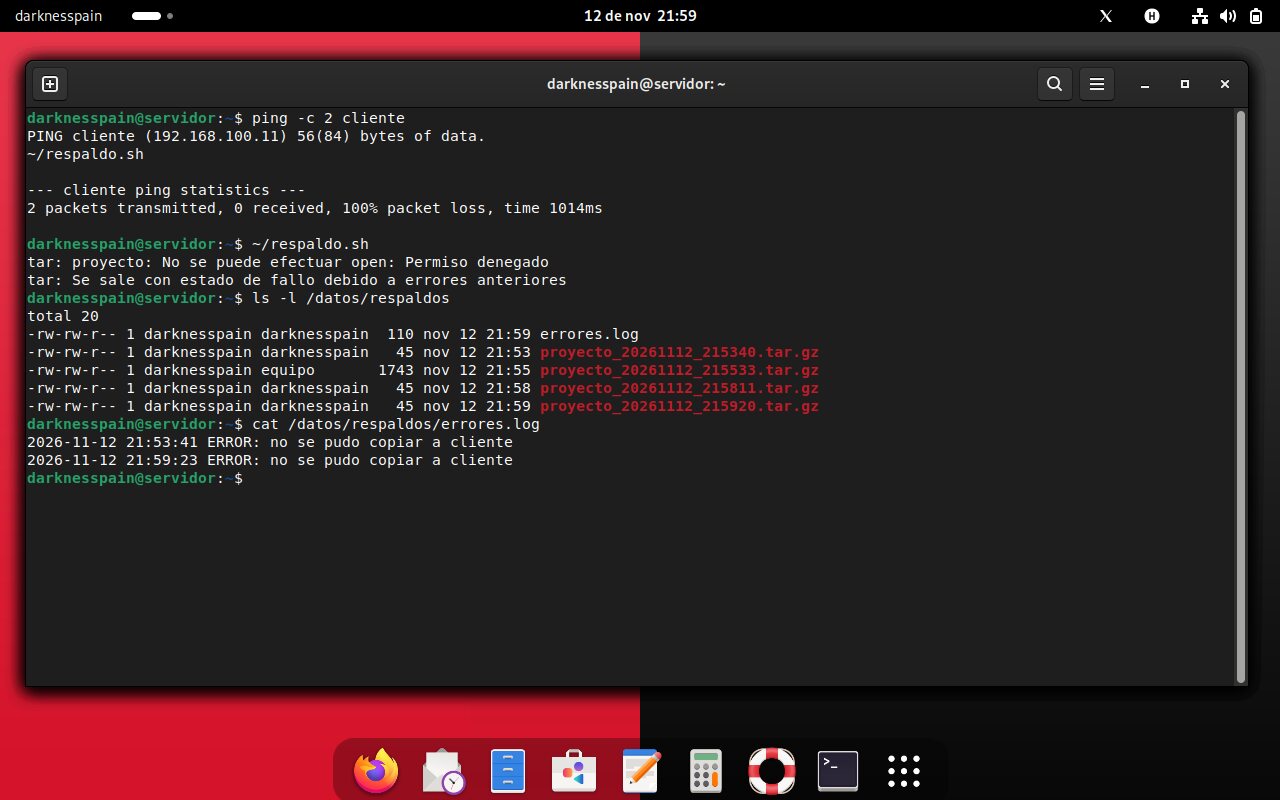
Arrastra para girar. Pulsa «apagar cliente» y observa: el servidor sigue, la copia remota falla y el rastro queda en un log.
hostname, uptime, free, df, ufw status y scp del inventario.rsync recupera la copia pendiente.Hay tolerancia a fallos mínima e independencia de fallos; falta todo lo que convierte dos máquinas en un sistema distribuido de verdad.
Parte F — Incidentes
Un integrante provoca la avería y el otro diagnostica. La regla: encontrar la causa, no reiniciar y ya. Cada ficha tiene síntoma, comandos, evidencia, causa raíz, solución y prevención.
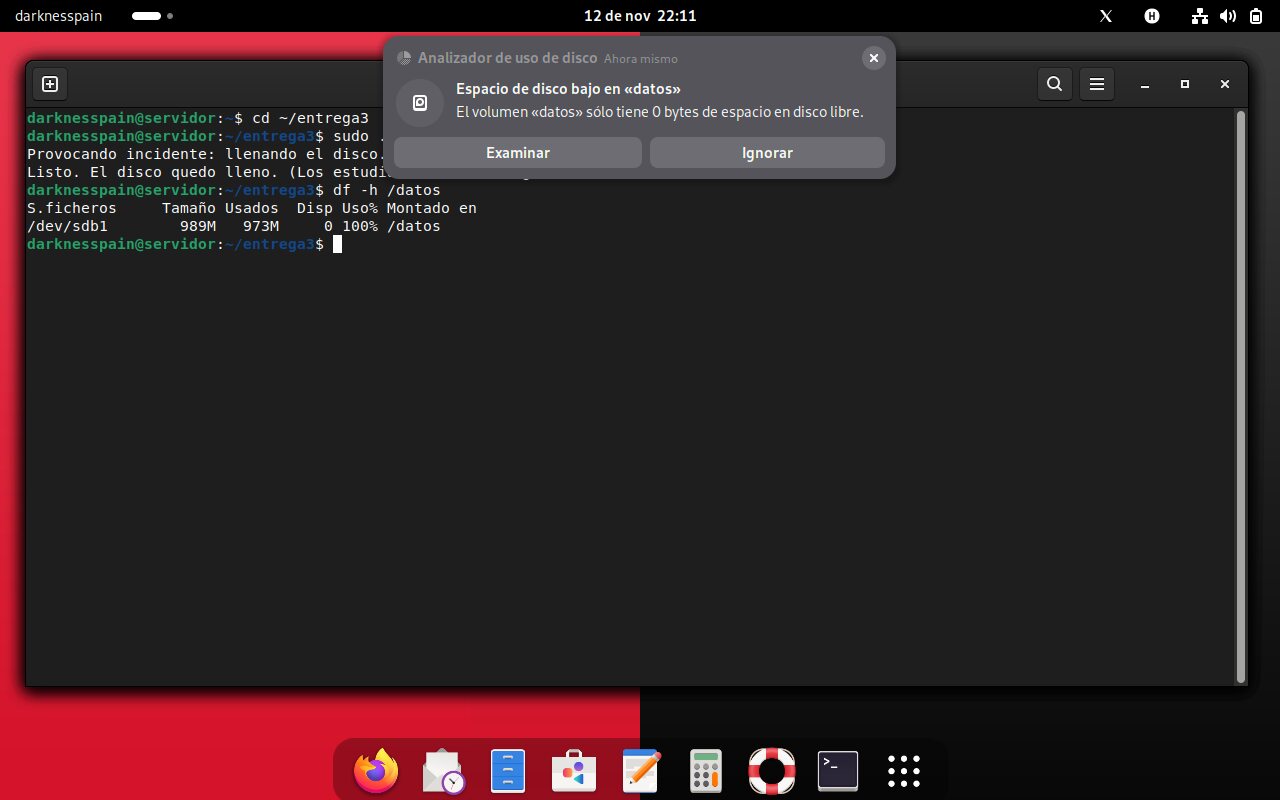
No se puede crear ningún archivo en /datos/proyecto.
df -h /datos marca 100 %. du -sh /datos/* señala la carpeta que pesa.
servicio.log de 1 019 318 272 bytes (~1 GB) ocupando el disco entero.
Un registro que crecía sin rotación.
Borrar el archivo y liberar el espacio; verificar con df -h.
logrotate, límites de tamaño y alerta al 80 % de uso.
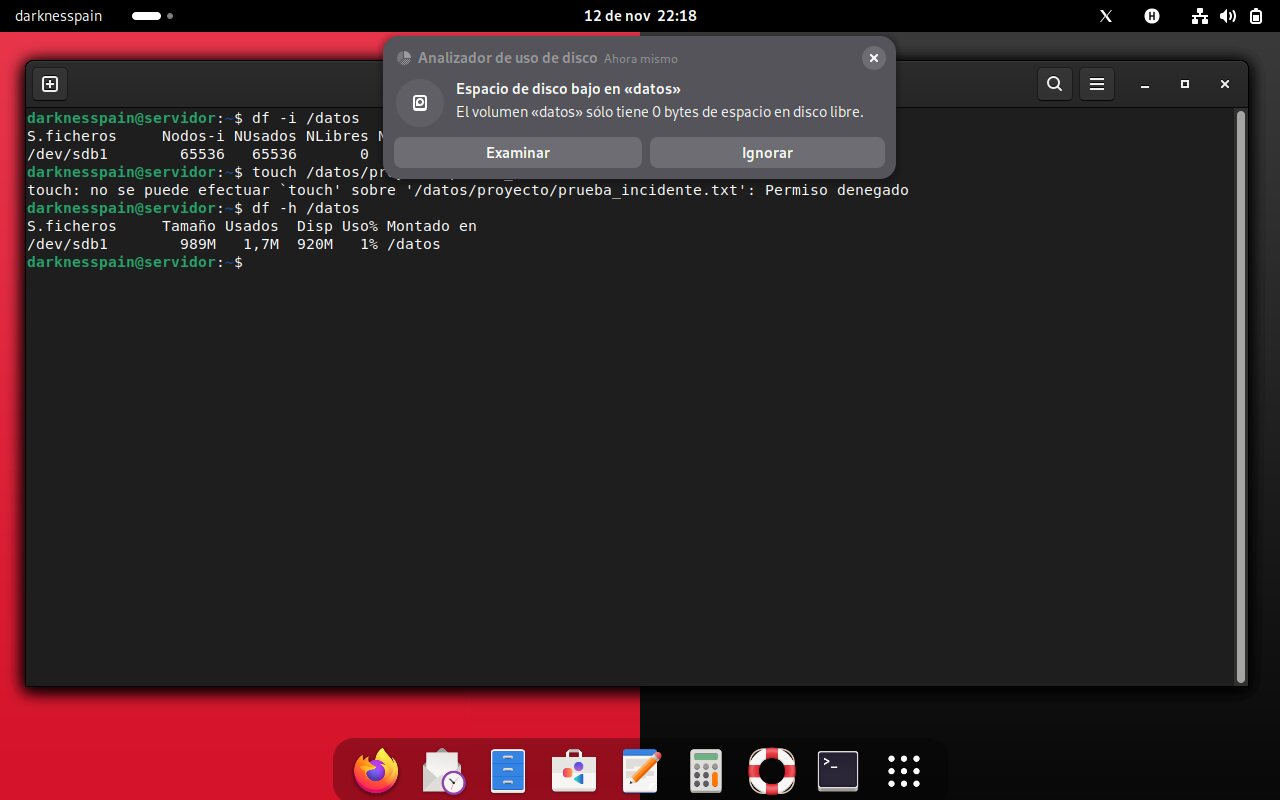
El mismo mensaje, pero df -h muestra espacio disponible (1 %).
df -i /datos marca 100 %; ls -f … | wc -l cuenta las entradas.
65 511 entradas para 65 536 inodos: el sistema de archivos se quedó sin metadatos, no sin bloques.
Millones de archivos diminutos en una carpeta de sesiones.
Limpiar las entradas sobrantes y volver a comprobar con df -i.
Monitorear inodos, no solo bloques; alertar antes del 90 %.
Todo va lento; el disco trabaja sin que nadie lo use.
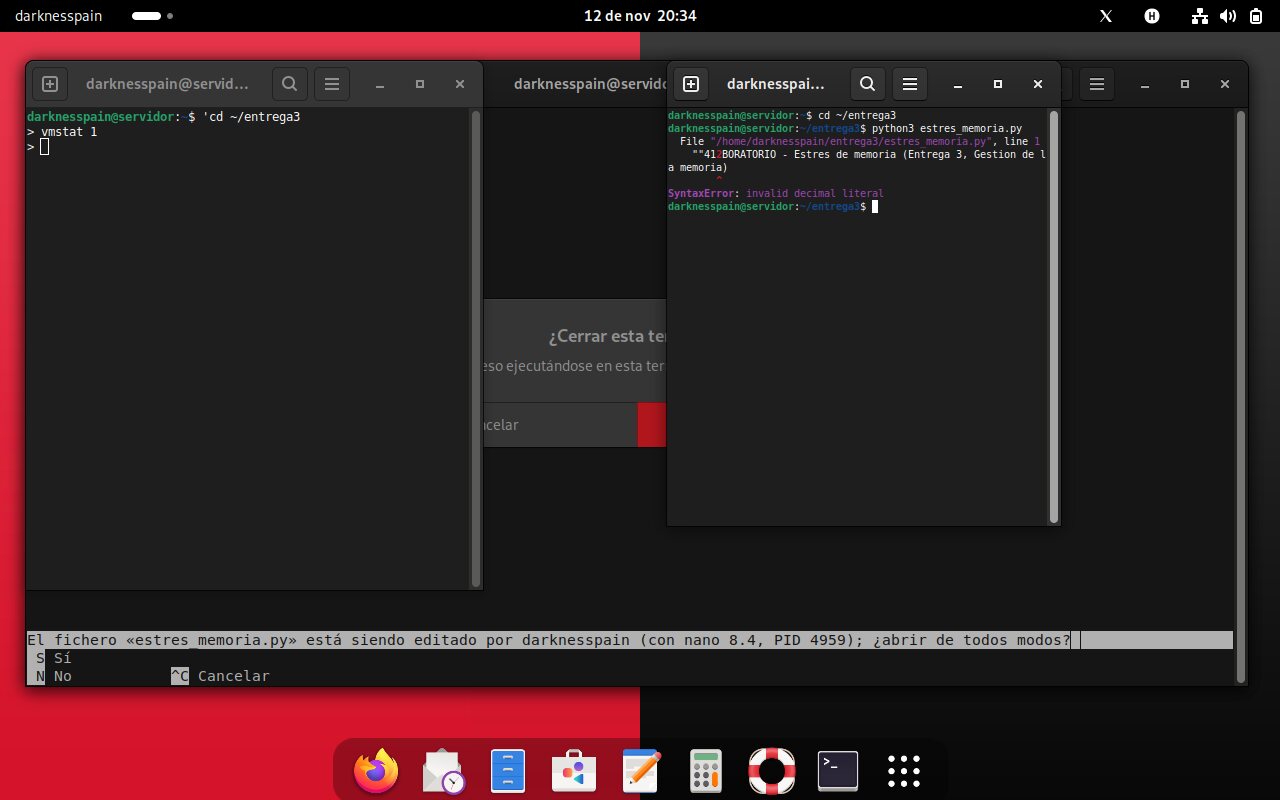
free -m, vmstat 1 (si/so), ps -eo pid,comm,rss --sort=-rss.
Proceso 9238 (estres_memoria.py) con RSS alto y swap creciendo; la máquina sigue respondiendo, pero paginando.
Una reserva de 1125 MB mayor que la RAM disponible.
kill al proceso; la memoria se recupera sin reiniciar.
Límites (systemd, ulimit) y monitoreo de swap.
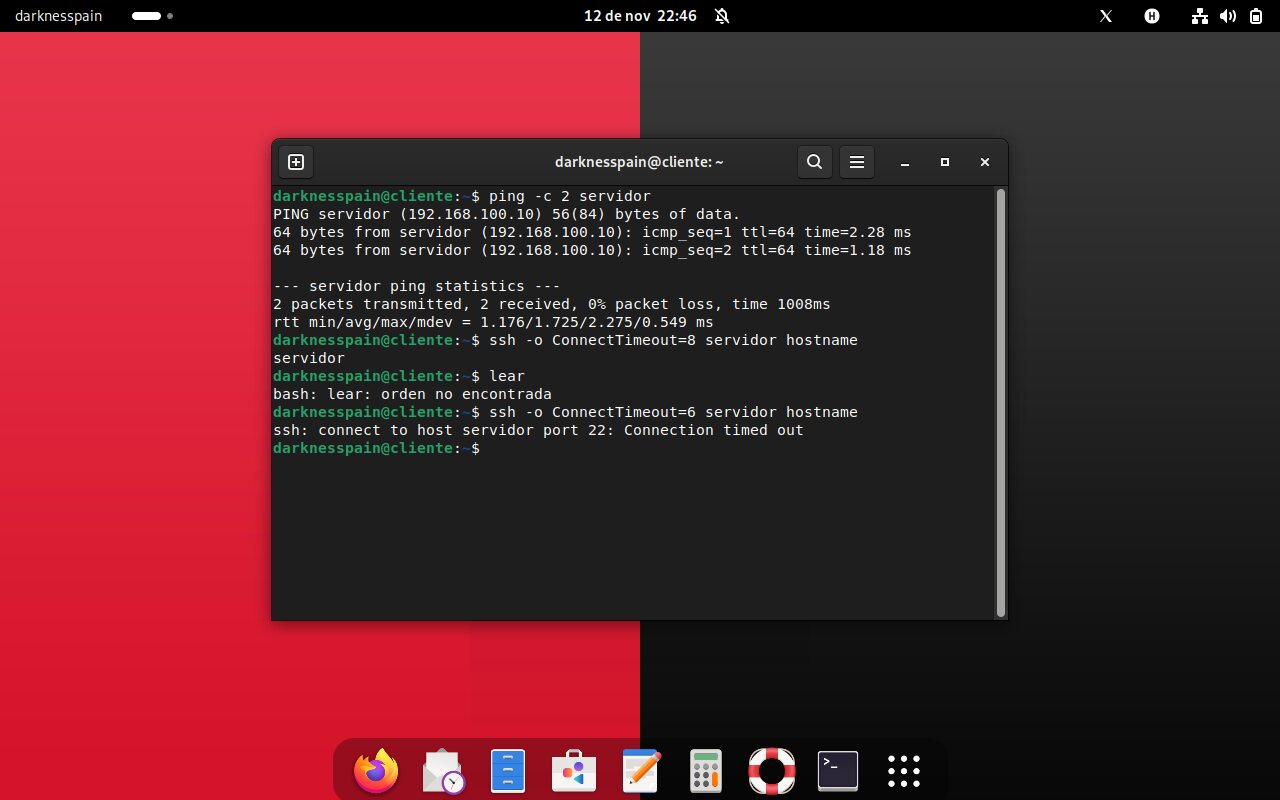
ssh servidor se queda esperando y no conecta.
ping servidor responde (la red está bien); en el servidor, systemctl status ssh está activo y ufw status no muestra el 22.
La regla 22/tcp había sido eliminada con ufw delete allow 22/tcp.
El cortafuegos, no la red ni el servicio.
Volver a permitir el 22 y comprobar desde el cliente.
Permitir SSH antes de activar ufw y probar siempre en una segunda terminal.
La lección de F
«No space left on device» no siempre significa «disco lleno». Si df -h tiene espacio y df -i está al 100 %, el problema son los inodos: hay demasiados archivos, no demasiados datos.
Parte G — Cierre
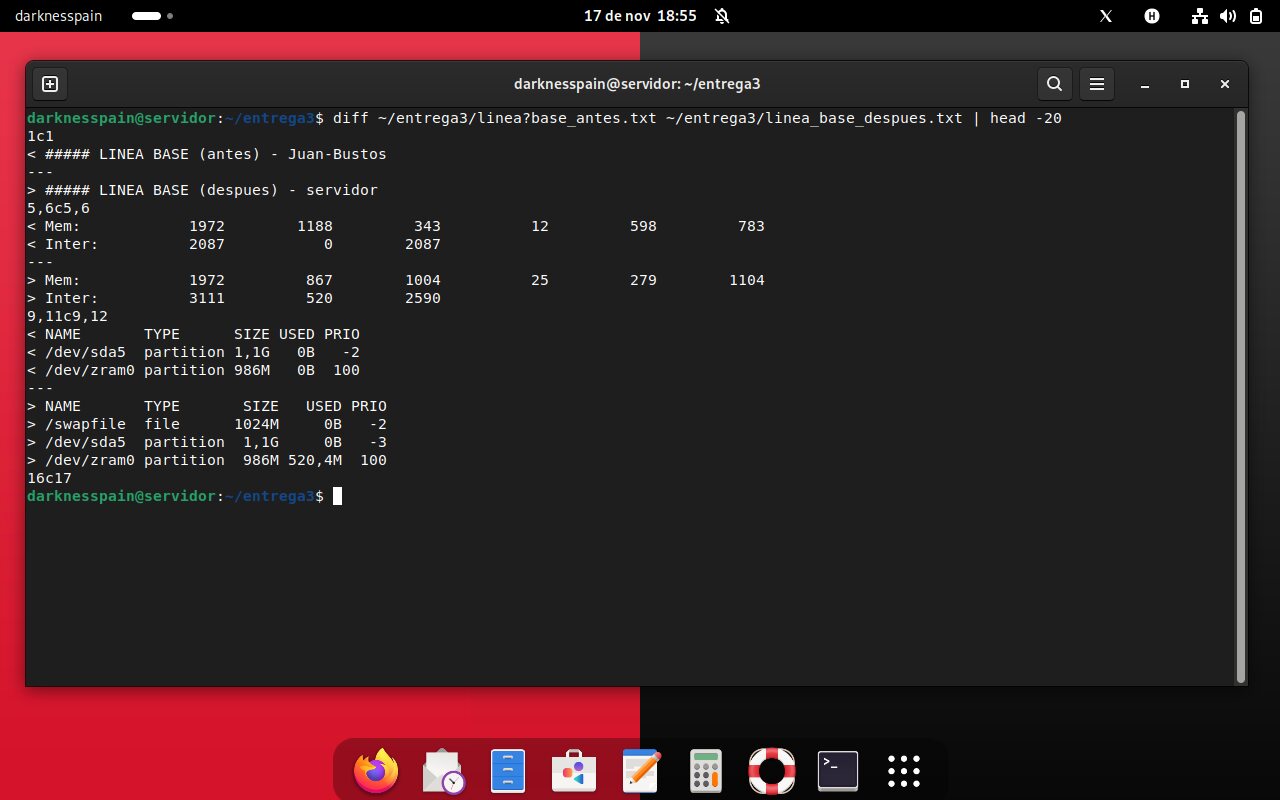
El verificador recorre memoria, archivos, dispositivos, seguridad, administración y el sistema de dos nodos. La línea base se vuelve a tomar y se compara con la del primer día.
| Aspecto | Antes · Entrega 1 | Después · Entrega 3 |
|---|---|---|
| Swap activo | 2 087 MB · sda5 + zram0 | 3 111 MB · + /swapfile |
| Discos y montajes | sda1 en / | + sdb1 ext4 en /datos |
| Puertos en escucha | 22/tcp | 22/tcp (sin cambios) |
| Usuarios | root, darknesspain | + lector |
| Grupos | sudo | + equipo (gid 1001) |
| Interfaces | enp0s3 · 10.0.2.15 | + enp0s8 · 192.168.100.10 |
| SSH | contraseña permitida | solo llaves · root no |
| Respaldos | — | cron cada 5 min · 5 copias |
Datos del sistema, protección, rutinas automáticas, restauración de un respaldo y una guía síntoma → comando → qué buscar.
Memoria, archivos, dispositivos, seguridad, llaves, respaldos, diagnóstico y verificación: cada comando con su propósito.
Tres comandos al azar: qué hace, qué salida se espera y qué diferencia apareció. La nota es individual.
Conclusiones
«El servidor quedó operable, seguro y documentado: memoria administrada con un área de intercambio propia y una política de swappiness explícita, un disco de datos montado por UUID con permisos de grupo y ACL, un cortafuegos con una sola puerta abierta, SSH sin root y sin contraseñas, respaldos automáticos cada cinco minutos con copia en la segunda máquina y un verificador que responde 20 de 20.»
Preguntas 13–20
Las respuestas usan los números medidos en esta entrega, no los del libro.
El espacio de direcciones es una promesa, no una reserva. gnome-shell mostraba VSZ de 5,3 GB con 1 972 MB de RAM porque las páginas se asignan solo al tocarlas (paginación por demanda). Cuando la RAM se llena, el kernel escribe páginas al swap y, al volver a pedirlas, se leen del disco: un fallo mayor. Con 1 125 MB reservados el swap llegó a 446 MB; con swappiness 60, a 385 MB y 26 fallos mayores. El precio es tiempo, no capacidad.
LRU o su aproximación real, el reloj de segunda oportunidad, porque cumple la propiedad de pila y usa el bit de referencia que ya mantiene el hardware. El Óptimo exige conocer el futuro, así que solo sirve como cota. Belady enseñó que más memoria no garantiza menos fallos: FIFO pasó de 9 a 10 al subir de 3 a 4 marcos; LRU y Óptimo mejoraron.
Bloques agotados: servicio.log llegó a 1 019 318 272 bytes y df -h marcó 100 %. E inodos agotados: 65 511 entradas para 65 536 inodos, con df -h al 1 % y df -i al 100 %. Se distinguen con una sola orden: si df -h tiene espacio y df -i no, sobran archivos, no datos.
El setgid hace que los archivos nuevos hereden el grupo de la carpeta: mi_archivo.txt nació con grupo equipo, no con el grupo del usuario. La ACL concede r-x a lector sin abrir la carpeta a «otros»; con chmod la única alternativa habría sido dar permiso a todo el mundo. La diferencia es granularidad, y el coste es documentarla porque ls -l no la muestra.
Encuesta es mirar el timbre cada diez segundos; interrupción es que suene. El dispositivo avisa cuando hay un evento y la CPU deja de gastar ciclos preguntando; la encuesta conviene cuando los eventos son masivos y predecibles, y los kernels modernos combinan ambas (NAPI). El driver traduce: conoce los registros del dispositivo y expone una interfaz uniforme, por eso ping no necesita saber que la tarjeta es una Intel 82540EM con módulo e1000.
Se vio tolerancia a fallos mínima e independencia de fallos: cada máquina tiene su kernel y su memoria, y el servidor no se enteró de que el cliente desapareció. Faltan réplica del servidor, heartbeat o detector de fallos, quórum y consenso, y una copia fuera de las dos máquinas. Para la entrega bastaba demostrar supervivencia; un montaje real necesita redundancia.
Seguridad: ufw con una sola puerta, SSH sin root y sin contraseñas, setgid y ACL en /datos/proyecto. Disponibilidad: swap y swappiness, montaje con nofail, respaldos automáticos y verificador. El resto —disco por UUID, usuario lector, grupo equipo, interfaz interna— completa el cuadro. Seguridad y disponibilidad no son opuestas: cada cambio bien hecho aporta a una sin quitarle a la otra.
Cuando un servidor va lento, las tres capas aparecen juntas. El síntoma es un proceso: se lee con ps/top y se termina con kill; el mismo programa de 1 125 MB apareció con RSS alto y obligó a mirar el swap. La cadena es siempre la misma: carga alta → proceso → memoria real → paginación → disco. Administrar es preguntar en el orden correcto —qué proceso, cuánta memoria, qué disco— y no adivinar.
Evidencias
Cada imagen salió de la máquina virtual durante la práctica. Pulsa para ampliar y leer la explicación.
Entregables
